Seorang penyerang berhasil mengubah sisa kepemilikan token yang sangat kecil menjadi keuntungan sebesar $86.000 dengan memanfaatkan kontrak vesting bersama milik UNCX Network. Insiden keamanan pada 14 Oktober tersebut mengungkap kelemahan dalam sistem pembukuan yang dirancang untuk mengunci aset, dengan $3,25 juta masih tersimpan di dalamnya.
Eksploitasi $86.000 Guncang Pool Kripto untuk Mengunci Token
DITULIS OLEH

BAGIKAN
Poin-Poin Penting
- Perusahaan keamanan Blockaid mengidentifikasi eksploitasi senilai $86.000 terhadap kolam vesting Ethereum bersama UNCX pada 14 Oktober.
- Peneliti keamanan Exvul menelusuri kerentanan UNCX ke kesalahan perhitungan pembagian yang mengekspos setoran dari 5 token.
- UNCX membatasi posisi vesting baru karena masih ada pertanyaan mengenai $3,25 juta yang tersisa di kolam tersebut.
Bagaimana Eksploitasi Senilai $86.000 Mengubah Penguncian Token Menjadi Kewajiban
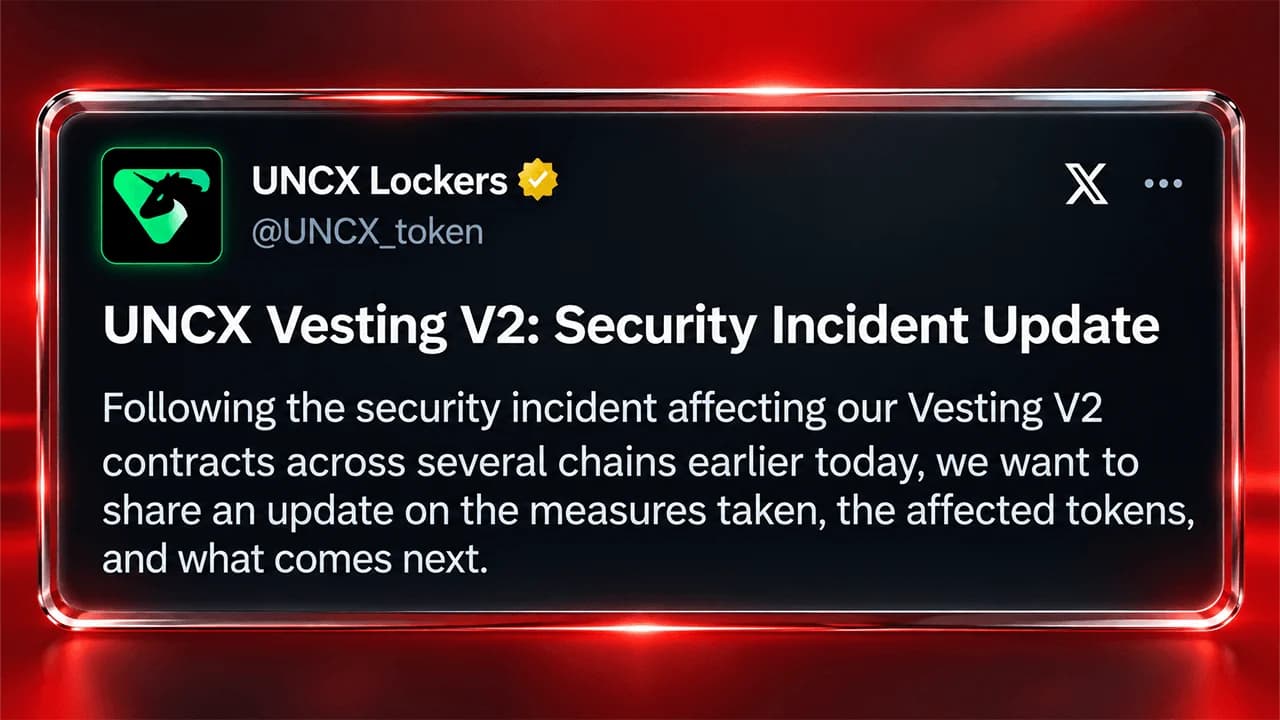
Pada hari Rabu, perusahaan keamanan blockchain Blockaid membunyikan peringatan terkait eksploitasi yang menargetkan UNCX Network, yang sebelumnya dikenal sebagai Unicrypt. Alih-alih mencuri kunci pribadi atau membobol dompet individu, penyerang dilaporkan memanipulasi mekanisme pencatatan kontrak itu sendiri untuk menarik token milik pengguna lain.
“Penyerang membuat posisi vesting di pool token bersama, melepaskan satu posisi besar, menyumbangkan token ke dalamnya, lalu membatalkan vesting yang telah diisi ulang sehingga vesting sisa yang sangat kecil dapat menarik token terkunci milik pengguna lain,” tulis Blockaid di X.
Yang benar-benar mengejutkan adalah apa yang tersisa. Sekitar $3,25 juta masih tersimpan di dalam kontrak pintar Ethereum yang terkena dampak ketika Blockaid mengidentifikasi serangan tersebut masih berlangsung. Peneliti keamanan di Exvul kemudian memberikan penjelasan terperinci mengenai kelemahan sistem akuntansi yang memungkinkan terjadinya pencurian tersebut.
Apa Itu Kumpulan Vesting Token Bersama?
Untuk memahami aksi pencurian ini, ada baiknya mengetahui apa yang sebenarnya dilakukan UNCX. Beroperasi sejak 2020, platform ini menyediakan alat bagi proyek-proyek kripto untuk mengunci likuiditas dan mendistribusikan token sesuai jadwal yang telah ditentukan. Layanannya membantu para pendiri, pengembang, dan investor menunjukkan bahwa aset tertentu tidak dapat dijual sebelum tanggal yang disepakati.
Vesting token bekerja mirip dengan skema kompensasi saham perusahaan. Alih-alih menerima semuanya sekaligus, penerima mendapatkan aset mereka secara bertahap, terkadang setelah masa tunggu awal. Pengaturan ini mencegah penjualan dini dan membantu menjaga komitmen peserta terhadap prospek jangka panjang proyek.
Pool vesting bersama membawa pengaturan tersebut selangkah lebih maju. Alih-alih menggunakan kontrak terpisah untuk setiap alokasi, beberapa proyek keuangan terdesentralisasi (DeFi) menempatkan token di dalam infrastruktur smart contract bersama. Setiap posisi memiliki saldo dan jadwal pelepasan yang tercatat sendiri, sementara kontrak tersebut mengelola pembukuan untuk semua pihak.
Hal ini praktis, umumnya lebih murah, dan lebih mudah dikelola. Namun, ada kendalanya. Ketika pembukuan bersama menjadi kacau, dana milik proyek yang tidak terkait dapat tiba-tiba berada dalam situasi yang sama.
Posisi Sisa yang Sangat Kecil Menjadi Tiket Emas bagi Penyerang
Menurut Exvul, kerentanan tersebut berpusat pada kontrak VestingManager milik UNCX dan cara kontrak tersebut menangani bagian token yang telah dilepaskan dan dibatalkan. Bagian-bagian ini mewakili klaim akuntansi terhadap token yang disimpan di dalam kontrak.
Penyerang pertama-tama membuat posisi vesting baru, lalu melepaskan token dari posisi yang cukup besar. Token tambahan kemudian disetorkan ke dalam pool, dan posisi yang sebelumnya telah didanai dibatalkan. Urutan tersebut menghasilkan ketidaksesuaian akuntansi yang kritis.
Para peneliti keamanan menjelaskan bahwa fungsi release() kontrak tersebut mengurangi angka global _totalTokenShares tanpa secara bersamaan menghapus bagian yang telah dilepaskan dari catatan _depositedShares posisi tersebut. Ketika posisi tersebut kemudian dibatalkan, kontrak tersebut mengurangi saham menggunakan setoran yang tercatat semula, sehingga secara efektif menghitung pengurangan yang sama dua kali. Donasi token secara langsung semakin mendistorsi perhitungan tersebut.
Hasilnya adalah posisi vesting sisa yang sangat kecil yang dapat mengklaim aset yang menjadi jaminan setoran pengguna lain. Dalam bahasa awam, buku besar kontrak tersebut tidak lagi secara akurat mencerminkan siapa yang berhak atas apa. Penyerang telah menemukan cara untuk membuat posisi yang hampir kosong berperilaku seolah-olah memiliki klaim yang jauh lebih besar. Tidak diperlukan kunci pribadi yang dicuri. Perhitungan matematis kontrak itu sendiri yang melakukan pekerjaan berat tersebut.
Sepuluh Token Dicuri Saat Para Peneliti Melacak Aliran Dana
Awalnya, pencurian yang dilaporkan melibatkan lima mata uang kripto berbeda, yaitu EDGEN, ZC, PEPECOIN, LO0P, dan PAAL. Pembaruan selanjutnya dari UNCX mengubah jumlahnya menjadi sepuluh token. Inilah inti permasalahan sebenarnya. Penyerang tidak sekadar menarik uang dari akun yang dikendalikannya. Perhitungan pembagian yang cacat diduga memungkinkan posisi salah satu peserta mengakses aset milik orang lain. Bagi platform yang bisnisnya berpusat pada pencegahan penarikan token sebelum waktunya, ini merupakan situasi yang sangat tidak nyaman.
UNCX Bertindak untuk Meminimalkan Kerugian
UNCX mengakui insiden tersebut di X dan mencegah posisi vesting baru masuk ke kontrak yang terpengaruh sementara timnya meninjau transaksi dan menilai kerugian. Platform tersebut juga menetapkan biaya tetap sebesar 100 ETH, atau setara, di seluruh kontrak vesting, sehingga menciptakan hambatan lain bagi aktivitas biasa selama penyelidikan berlangsung.
Dalam pembaruan terbarunya pada Rabu pukul 7 malam waktu Timur, UNCX mengonfirmasi bahwa eksploitasi tersebut memengaruhi sepuluh token di empat blockchain, termasuk Ethereum, Base, BNB Chain, dan Robinhood Chain. Perusahaan menaikkan biaya tetap di atas 1.000 ETH per penguncian, menaikkan biaya token menjadi 5%, dan menutup metode yang digunakan untuk menghindari biaya tersebut.
UNCX menekankan bahwa pengunci likuiditas dan kontrak vesting lamanya tetap tidak terpengaruh. Sementara itu, perusahaan ini bekerja sama dengan penegak hukum dan SEAL 911 untuk menyelidiki pelanggaran tersebut.
Dana yang Dicuri Masih Belum Ditemukan Saat Upaya Pemulihan Dimulai
UNCX menyatakan bahwa baik penyerang asli maupun peniru belum mengembalikan dana yang dicuri. Platform ini sedang menghubungi proyek-proyek yang terdampak, menyarankan agar tidak memperdagangkan token yang terpengaruh di kolam likuiditas yang terdampak, serta menyiapkan laporan insiden komprehensif yang mencakup temuan keuangan dan rencana pemulihan yang diusulkan.
Untuk saat ini, jumlah kerugian akhir masih belum pasti, dan para penyerang masih memegang aset yang dicuri.
Brooklyn DA and the FBI said they dismantled 241 crypto scam websites and 112 servers tied to fraud that stole millions from Americans. read more.
Baca sekarang: Jaksa Brooklyn dan FBI Gagalkan Penipuan Kripto Internasional Besar

Artikel ini diterjemahkan dari bahasa Inggris menggunakan AI. Versi asli berbahasa Inggris adalah sumber yang berwenang; terjemahan otomatis dapat mengandung ketidakakuratan, terutama dalam terminologi hukum dan peraturan.