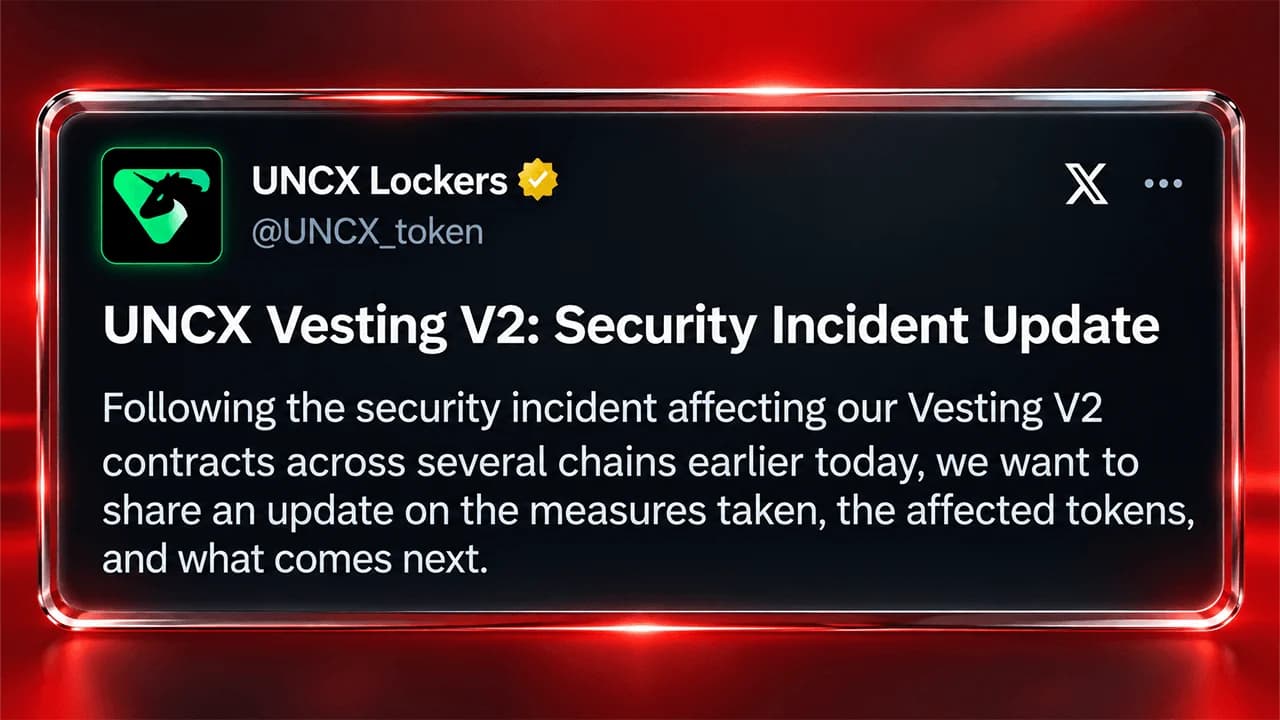
한 공격자가 UNCX 네트워크의 공유 베스팅 계약을 악용해, 미미한 잔여 토큰 보유량을 86,000달러의 수익으로 전환했습니다. 10월 14일 발생한 이번 침해 사고는 자산을 잠그도록 설계된 시스템의 회계상 결함을 드러냈으며, 현재도 325만 달러가 여전히 해당 시스템 내에 남아 있습니다.
8만 6천 달러 해킹, 토큰 잠금용 암호화폐 풀 흔들다
작성자

공유
주요 내용
- 보안 업체 Blockaid는 10월 14일 UNCX의 공유 이더리움 베스팅 풀을 대상으로 한 86,000달러 규모의 공격 사례를 확인했습니다.
- Exvul 보안 연구원들은 UNCX의 취약점이 5개 토큰의 예치금을 노출시킨 잘못된 지분 회계 처리에서 비롯된 것으로 추적했습니다.
- UNCX는 풀에 남아 있는 325만 달러에 대한 의문이 지속되자 새로운 베스팅 포지션을 제한했다.
8만 6천 달러 규모의 악용 사례가 어떻게 토큰 잠금을 부채로 전환시켰는가
수요일, 블록체인 보안 업체 블록에이드(Blockaid)는 이전 유니크립트(Unicrypt)로 알려진 UNCX 네트워크를 겨냥한 악용 사례에 대해 경고를 발령했다. 보도에 따르면, 공격자는 개인 키를 훔치거나 개별 지갑에 침입하는 대신, 계약서 자체의 회계 시스템을 조작하여 다른 사용자의 토큰을 인출한 것으로 알려졌다.
“공격자는 공유 토큰 풀에 베스팅 포지션을 생성하고, 대규모 베스팅을 해제한 뒤 토큰을 기부한 다음, 충전된 베스팅을 취소하여 아주 소량의 잔여 베스팅으로 다른 사용자들의 잠긴 토큰을 인출할 수 있게 했다”고 Blockaid는 X에 게시했다.
진정으로 눈길을 끈 것은 그 뒤에 남겨진 것이었습니다. Blockaid가 공격이 진행 중임을 확인했을 당시, 피해 이더리움 스마트 계약 내에는 여전히 약 325만 달러가 남아 있었습니다. 이후 Exvul의 보안 연구원들은 이러한 도난을 가능하게 한 회계상의 결함에 대해 상세한 설명을 제공했습니다.
공유 토큰 베스팅 풀이란 무엇인가?
이 사건을 이해하려면 UNCX가 실제로 어떤 역할을 하는지 아는 것이 도움이 됩니다. 2020년부터 운영되어 온 이 플랫폼은 암호화폐 프로젝트에 유동성을 잠그고 미리 정해진 일정에 따라 토큰을 분배할 수 있는 도구를 제공합니다. 이 서비스는 창립자, 개발자 및 투자자가 합의된 날짜 이전에는 특정 자산을 매도할 수 없음을 입증하는 데 도움을 줍니다.
토큰 베스팅은 기업의 주식 보상 제도와 매우 유사하게 작동합니다. 수령자는 자산을 한 번에 모두 받는 대신, 때로는 초기 대기 기간이 지난 후 점진적으로 자산을 받게 됩니다. 이러한 방식은 조기 매도를 억제하고, 참여자들이 프로젝트의 장기적인 전망에 대한 헌신을 유지하도록 돕습니다.
공유 베스팅 풀은 이러한 방식을 한 단계 더 발전시킨 것입니다. 할당 건마다 별도의 계약을 배포하는 대신, 여러 탈중앙화 금융(DeFi) 프로젝트가 토큰을 공통된 스마트 계약 인프라 내에 배치합니다. 각 포지션에는 고유한 잔액과 지급 일정이 기록되어 있으며, 계약은 모든 참여자에 대한 회계 처리를 관리합니다.
이는 편리하고, 일반적으로 비용이 적게 들며 관리하기도 더 쉽습니다. 하지만 함정이 있습니다. 공동 장부 관리가 혼란에 빠지면, 서로 관련 없는 프로젝트에 속한 자금들이 갑자기 같은 곤경에 처할 수 있습니다.
미미한 잔여 지분이 공격자의 황금 티켓이 되다
Exvul에 따르면, 이 취약점은 UNCX의 VestingManager 계약과 이 계약이 토큰 지분의 해제 및 취소를 처리하는 방식에 기인했습니다. 이러한 지분은 계약 내에 보유된 토큰에 대한 회계상 청구권을 나타냅니다. 공격자는 먼저 새로운 베스팅 포지션을 생성한 뒤, 상당한 규모의 포지션에서 토큰을 해제했습니다. 그 후 풀에 토큰을 추가로 예치하고, 이전에 자금이 투입된 포지션을 취소했습니다. 이러한 일련의 과정이 치명적인 회계 불일치를 초래했습니다. 보안 연구원들은 계약의 release() 함수가 글로벌 _totalTokenShares 수치를 감소시켰으나, 포지션의 _depositedShares 기록에서 해제된 지분을 그에 상응하게 제거하지 않았다고 설명했습니다. 나중에 포지션이 취소되었을 때, 계약은 원래 기록된 예치액을 기준으로 지분을 차감하여, 사실상 동일한 감소를 두 번 계산하는 결과를 낳았습니다. 직접적인 토큰 기부는 이 산술 계산을 더욱 왜곡시켰습니다. 그 결과, 다른 사용자들의 예치금을 뒷받침하는 자산을 청구할 수 있는 아주 작은 잔여 베스팅 포지션이 생성되었습니다. 평범한 말로 표현하자면, 계약서의 원장에는 누가 무엇을 소유할 권리가 있는지가 더 이상 정확하게 반영되지 않았습니다. 공격자는 거의 비어 있는 포지션이 마치 훨씬 더 큰 청구권을 가지고 있는 것처럼 보이게 만드는 방법을 찾아냈습니다. 도난당한 개인 키는 필요하지 않았습니다. 계약서 자체의 수학적 계산이 모든 일을 처리해 주었습니다.
연구진이 자금 흐름을 추적한 결과 10개의 토큰이 유출된 것으로 확인
처음 보고된 도난 사건에는 EDGEN, ZC, PEPECOIN, LO0P, PAAL 등 5종의 서로 다른 암호화폐가 연루된 것으로 알려졌습니다. 이후 UNCX의 업데이트에 따라 도난당한 토큰 수는 10개로 수정되었습니다. 여기서 진짜 문제가 드러납니다. 공격자는 단순히 자신이 통제하는 계좌에서 자금을 인출한 것이 아니었습니다. 결함이 있는 지분 계산 방식 때문에 한 참여자의 포지션이 다른 참여자들의 자산까지 포함하게 된 것으로 추정된다. 조기 토큰 인출을 방지하는 것을 핵심 사업으로 삼는 플랫폼에게 이는 특히 곤란한 상황이다.
UNCX, 피해 확산 방지 조치
UNCX는 X를 통해 이 사건을 인정하고, 팀이 거래 내역을 검토하고 피해 규모를 평가하는 동안 해당 계약에 새로운 베스팅 포지션이 진입하지 못하도록 차단했습니다. 또한 플랫폼은 조사 기간 동안 일반적인 활동에 또 다른 장벽을 만들기 위해 모든 베스팅 계약에 대해 100 ETH 또는 이에 상응하는 고정 수수료를 부과했습니다.
수요일 동부 표준시 오후 7시에 발표된 최신 업데이트에서 UNCX는 이번 취약점 악용이 이더리움, 베이스(Base), BNB 체인, 로빈후드 체인 등 4개 블록체인의 10개 토큰에 영향을 미쳤음을 확인했습니다. 회사는 잠금당 일률 수수료를 1,000 ETH 이상으로 인상하고, 토큰 수수료를 5%로 인상했으며, 이러한 요금을 우회하는 방법을 차단했습니다.
UNCX는 자사의 유동성 락커와 기존 베스팅 계약은 영향을 받지 않았다고 강조했다. 한편, 회사는 법 집행 기관 및 SEAL 911과 협력하여 이번 침해 사건을 조사하고 있다.
회수 노력 시작되었으나 도난 자금은 여전히 행방불명
UNCX는 최초 공격자나 모방범 모두 도난당한 자금을 반환하지 않았다고 밝혔다. 플랫폼 측은 피해를 입은 프로젝트들과 연락을 취하고 있으며, 해당 풀에서 영향을 받은 토큰의 거래를 자제할 것을 권고하고, 재무 조사 결과와 제안된 복구 계획을 포함한 포괄적인 사고 보고서를 작성 중이다.
현재로서는 최종 손실 규모가 불확실한 상태이며, 공격자들은 여전히 탈취한 자산을 보유하고 있다.
Brooklyn DA and the FBI said they dismantled 241 crypto scam websites and 112 servers tied to fraud that stole millions from Americans. read more.
지금 읽기: 브루클린 지검·FBI, 대규모 국제 암호화폐 사기 적발

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.