9개 블록체인 단체로 구성된 새로운 연합체가, 사토시 나카모토와 관련된 것으로 추정되는 110만 BTC를 포함해 총 약 640만 BTC가 위험에 처할 수 있는 문제를 해결하기 위해 나섰다. 이번 주 출범한 ‘퀀텀 얼라이언스(Quantum Alliance)’는 강력한 양자 컴퓨터가 암호화폐 지갑을 보호하는 디지털 서명을 해독하기 전에 공통 보안 표준을 수립하고자 한다. 아직 이러한 위협이 현실화되지는 않았지만, 이에 대비하는 데는 수년이 걸릴 수 있습니다.
비트코인에 양자 위협 드리자 9개 블록체인 단체 연합
작성자

공유
주요 내용
- ‘퀀텀 얼라이언스(Quantum Alliance)’는 10월 15일, 공동 보안 표준을 마련하기 위해 9개 기관이 참여하여 출범했다.
- 사토시 시대의 코인을 포함해 약 640만 BTC가 향후 양자 공격에 노출될 위험에 처해 있다.
- 비트코인의 가장 큰 과제는 지갑을 업그레이드하고, 소유자가 더 이상 이동할 수 없는 코인을 보호하는 것이다.
양자 위협이 다가오자 9개 블록체인 기관이 연합
비트코인 공급량의 약 3분의 1이 결국 양자 컴퓨터의 공격에 취약해질 수 있으며, 새로운 업계 연합이 이러한 위협에 선제적으로 대응하고자 한다. 10월 15일 리스본에서 출범한 ‘퀀텀 얼라이언스(Quantum Alliance)’는 9개 블록체인 기관을 한데 모아 암호화폐 네트워크, 지갑 및 인프라를 보호하기 위한 공통 표준을 수립한다.
창립 참여 단체들은 비트코인 창시자 사토시 나카모토와 관련된 코인을 포함해 약 640만 BTC가 이미 공개 키를 노출한 상태이며, 충분히 강력한 양자 컴퓨터가 이를 악용할 수 있을 것으로 추정하고 있다. 하지만 한 가지 중요한 문제가 있다. 아직까지 그러한 공격을 감행할 수 있는 양자 컴퓨터를 개발한 곳은 아무도 없다.
왜 640만 비트코인이 표적이 되었는가
문제는 비트코인이 소유권을 어떻게 보호하느냐에 있습니다. 비트코인 지갑은 디지털 서명을 사용하여 누군가가 자신의 코인을 사용할 권한이 있음을 증명합니다. 특정 지갑이 거래를 수행할 때, 블록체인에 영구적으로 노출되는 공개 키를 공개하게 됩니다. 현재의 컴퓨터로는 이러한 공개 키를 역추적하여 해당 개인 키를 알아내는 것이 사실상 불가능합니다. 하지만 ‘쇼어의 알고리즘’이라 불리는 수학적 기법을 실행하는 충분히 발전된 양자 컴퓨터라면, 잠재적으로 이러한 보호 장치를 뚫을 수 있습니다. 퀀텀 얼라이언스(Quantum Alliance)는 약 604만~640만 BTC가 이미 이러한 방식으로 노출되어 있으며, 이는 비트코인 총 공급량의 약 30%에 해당한다고 추정합니다. 사토시 나카모토의 초기 보유분과 관련된 약 110만 BTC도 잠재적으로 취약한 코인에 대한 광범위한 논의의 대상에 포함됩니다. 그렇다고 해서 오늘날 누구나 그 자금을 훔칠 수 있다는 뜻은 아닙니다. 위험성은 양자 컴퓨터가 암호 체계를 해독할 만큼 강력하고 신뢰할 수 있게 되는지에 달려 있습니다.
구글 리서치, 양자 컴퓨팅 카운트다운에 압박 가중
연구자들이 비트코인을 위협하는 데 필요한 연산 능력에 대한 추정치를 계속 수정함에 따라 긴장감이 고조되고 있다. 목요일, 구글 퀀텀 AI(Google Quantum AI)는 자사의 윌로우(Willow) 양자 프로세서를 활용한 획기적인 성과를 공개하며, 오류를 40배나 줄인 ‘매직 스테이트 컬티베이션(magic state cultivation)’이라는 기술을 시연했다. 또한 연구진은 강력하고 신뢰할 수 있는 양자 컴퓨터 구축에 필수적인 특수 양자 상태에서 99.99%의 정확도를 달성했습니다. 이번 연구 결과는 결국 비트코인의 암호화 보안을 위협할 수 있는 기계 개발에 한 걸음 더 다가섰음을 의미합니다.
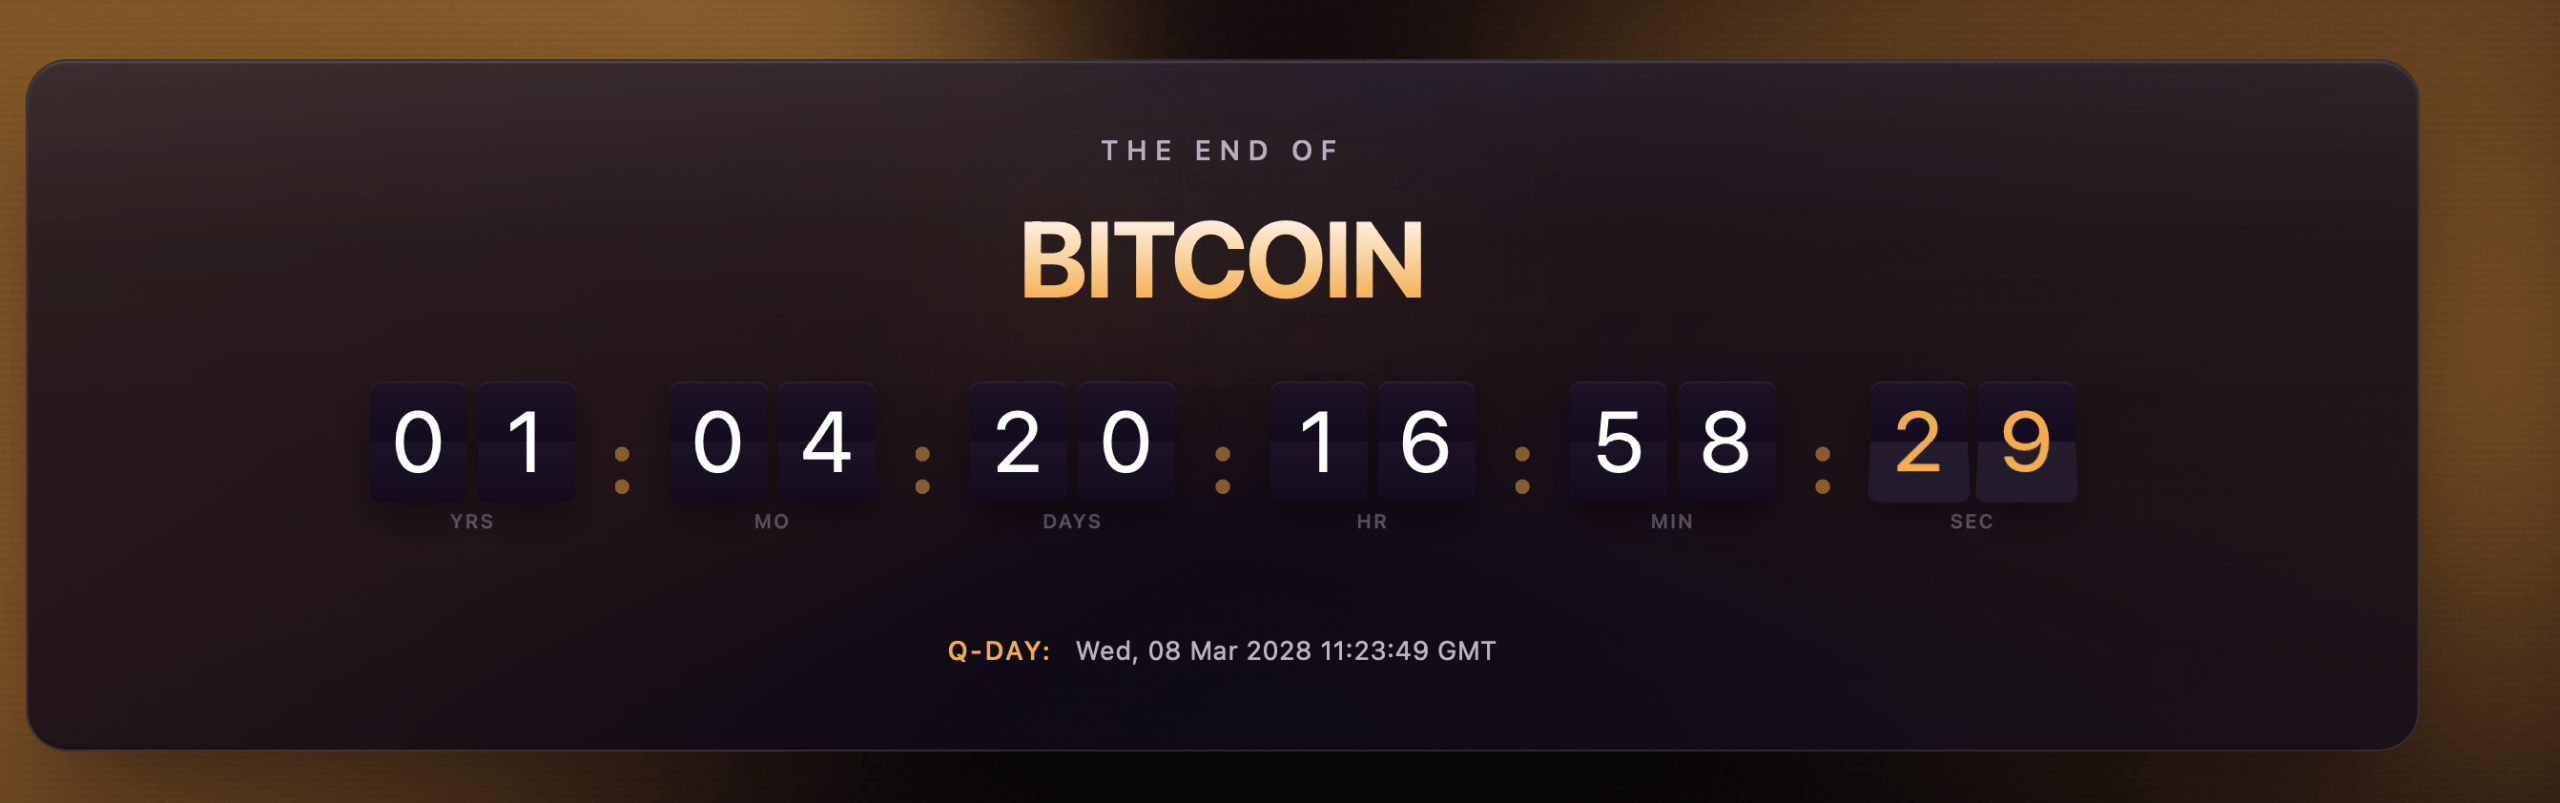
퀀텀 얼라이언스(Quantum Alliance)의 기여자들은 또한 기존 보안 체계를 뚫을 수 있는 기계가 등장할 수 있는 초기 시기로 2028년 3월을 지목하는 ‘양자 종말 시계(Quantum Doom Clock)’를 개발했다.
이 시계는 양자 컴퓨팅 성능의 기본 단위인 큐비트를 측정하여 양자 컴퓨터가 얼마나 빠르게 발전하고 있는지 추적합니다. 연구진은 과거의 성장 추이를 분석하고, 가장 강력한 기기를 파악한 뒤, 그 정보를 바탕으로 컴퓨터가 오늘날의 암호화폐 보안을 뚫는 데 모델상 필요하다고 간주되는 약 856,000개의 물리적 큐비트에 도달할 시점을 추정합니다.
이 날짜가 필연적인 공격이 일어날 것이라는 예측은 아닙니다. 다른 연구자들은 위험이 2030년대에 나타날 가능성이 더 높다고 보고 있습니다. 그럼에도 불구하고, 새로운 보안 기술에 대비해 전체 암호화폐 네트워크를 준비하는 일은 단순히 비밀번호를 변경하는 것만큼 간단하지 않습니다.
9개 기관, 공통 보안 표준 마련에 나서
퀀텀 얼라이언스(Quantum Alliance)에는 퀀터스(Quantus), 아메리칸 포트리스(American Fortress), 인트맥스(Intmax), 키스톤(Keystone), 미드나이트 파운데이션(Midnight Foundation), 포스트퀀트 랩스(Postquant Labs), 아벨리안(Abelian), 더 볼트(The Vault), 해켄(Hacken) 등이 참여하고 있습니다. 이 단체는 또 다른 블록체인을 만드는 대신, 기존 네트워크가 양자 공격에 대비되어 있는지 판단하기 위한 공개 표준을 수립할 계획입니다. 이들의 활동은 기존 자금을 더 안전한 암호화 방식으로 이전하고, 개인정보 보호 기술을 평가하며, 지갑을 보호하고, 다양한 블록체인에서 보안 도구가 원활하게 작동하도록 보장하는 등 네 가지 영역을 포괄한다. Quantus의 창립자이자 CEO인 크리스토퍼 스미스(Christopher Smith)는 이 프로젝트의 비전을 다음과 같이 설명했다. “미래에는 ‘포스트 양자 암호화’가 단순히 ‘암호화’라고 불리게 될 것이며, 그 외의 모든 것은 박물관에 전시될 것입니다,”라고 스미스는 언급했다. 이 그룹은 단일 기업이 일방적으로 결정하는 대신 기술 제안을 공개적으로 개발하는 인터넷 엔지니어링 태스크 포스(IETF)를 모델로 삼고 있다.
가장 해결하기 어려운 문제는 아무도 건드릴 수 없는 비트코인일지도 모른다
비트코인이 더 강력한 암호화를 채택한다 해도 일부 코인은 여전히 취약한 상태로 남을 수 있습니다. 잊혀진 지갑, 분실된 계정, 또는 소유자가 절대 업그레이드를 하지 않는 주소에 보관된 자금은 해결하기 어려운 문제를 제기합니다. 누구도 모든 비트코인 보유자에게 자금을 이동하라고 간단히 명령할 수는 없다. 그리고 이 문제는 비트코인을 넘어선다. 스테이블코인 시스템, 블록체인 브리지, 기타 암호화폐 인프라도 미래의 양자 컴퓨터가 뚫을 수 있는 암호화 보호 수단에 의존하고 있다.
이 연합은 개별 네트워크가 어떻게 대응해야 하는지 지시하기보다는 공통된 테스트와 마이그레이션 지침을 공개하는 것을 목표로 한다. 현재로서는 업계의 양자 악몽은 여전히 이론적인 수준에 머물러 있다. 더 어려운 질문은 상황이 바뀌기 전에 수백만 개의 비트코인을 보호할 수 있을지 여부다.
구글은 오류를 40배나 줄이는 기술을 시연하며 양자 컴퓨팅 분야에서 획기적인 성과를 발표했는데, 이는 강력한 양자 컴퓨터의 실용화를 앞당기는 데 기여할 수 있을 것으로 보인다. 이러한 진전은 연구자들이 미래의 양자 컴퓨터가 비트코인 및 기타 디지털 자산을 보호하는 암호화 체계를 무력화할 수…
지금 읽기: 비트코인 ‘Q-Day’ 위협 속 구글, ‘마법 같은’ 양자 기술 돌파구 강조

이 기사는 AI를 사용하여 영어에서 번역되었습니다. 영어 원본이 권위 있는 출처이며, 자동 번역에는 특히 법률 및 규제 용어에서 부정확한 내용이 포함될 수 있습니다.