Haker przekształcił niewielką pozostałą pozycję tokenową w zysk w wysokości 86 000 dolarów, wykorzystując lukę w kontrakcie dotyczącym wspólnego okresu blokady sieci UNCX Network. Naruszenie bezpieczeństwa z 14 października ujawniło błąd księgowy w systemie przeznaczonym do blokowania aktywów, w którym nadal znajdowało się 3,25 mln dolarów.
Luka na 86 000 USD w kopalni krypto stworzonej do blokady tokenów
NAPISAŁ

UDOSTĘPNIJ
Najważniejsze wnioski
- Firma Blockaid zajmująca się bezpieczeństwem zidentyfikowała 14 października atak o wartości 86 000 dolarów na wspólną pulę westingu UNCX opartą na sieci Ethereum.
- Badacze bezpieczeństwa z Exvul ustalili, że luka w UNCX wynikała z błędnego rozliczania udziałów, co spowodowało ujawnienie depozytów z 5 tokenów.
- UNCX ograniczyło możliwość otwierania nowych pozycji w ramach programu vestingu w związku z utrzymującymi się wątpliwościami dotyczącymi pozostałych w puli 3,25 mln dolarów.
Jak exploit o wartości 86 000 dolarów zmienił blokadę tokenów w zobowiązanie
W środę firma Blockaid zajmująca się bezpieczeństwem łańcuchów bloków podniosła alarm w związku z atakiem wymierzonym w sieć UNCX Network, znaną wcześniej jako Unicrypt. Zamiast kraść klucze prywatne lub włamywać się do poszczególnych portfeli, atakujący rzekomo manipulował mechanizmem rozliczeniowym samego kontraktu, aby wypłacić tokeny należące do innych użytkowników.
„Atakujący utworzył pozycje z okresem blokady we wspólnej puli tokenów, uwolnił jedną z większych, wpłacił tokeny, a następnie anulował uzupełnioną pozycję, dzięki czemu niewielka pozostała pozycja mogła wypłacić zablokowane tokeny innych użytkowników” – napisała firma Blockaid na X.
To, co naprawdę wzbudziło zdziwienie, to to, co pozostało po ataku. W momencie, gdy firma Blockaid zidentyfikowała trwający atak, w dotkniętym nim inteligentnym kontrakcie Ethereum nadal znajdowało się około 3,25 mln dolarów. Badacze bezpieczeństwa z firmy Exvul przedstawili następnie szczegółowe wyjaśnienie luki księgowej, która umożliwiła kradzież.
Czym jest wspólna pula tokenów z okresem blokady?
Aby zrozumieć ten wyczyn, warto wiedzieć, czym faktycznie zajmuje się UNCX. Działająca od 2020 roku platforma zapewnia projektom kryptowalutowym narzędzia do blokowania płynności i dystrybucji tokenów zgodnie z ustalonymi harmonogramami. Jej usługi pomagają założycielom, programistom i inwestorom wykazać, że określone aktywa nie mogą zostać sprzedane przed uzgodnioną datą.
Vesting tokenów działa podobnie jak korporacyjny plan wynagrodzeń w formie akcji. Zamiast otrzymywać wszystko naraz, odbiorcy otrzymują swoje aktywa stopniowo, czasami po początkowym okresie oczekiwania. Takie rozwiązanie zniechęca do przedwczesnej sprzedaży i pomaga utrzymać zaangażowanie uczestników w długoterminowe perspektywy projektu.
Wspólna pula blokady idzie o krok dalej. Zamiast wdrażać oddzielny kontrakt dla każdego przydziału, wiele projektów z zakresu zdecentralizowanych finansów (DeFi) umieszcza tokeny we wspólnej infrastrukturze inteligentnych kontraktów. Każda pozycja ma własne zarejestrowane saldo i harmonogram uwalniania, podczas gdy kontrakt prowadzi księgowość dla wszystkich.
Jest to wygodne, zazwyczaj tańsze i łatwiejsze w zarządzaniu. Jest jednak pewien haczyk. Gdy wspólna księgowość zaczyna szaleć, środki należące do niepowiązanych projektów mogą nagle znaleźć się w tej samej trudnej sytuacji.
Niewielka pozostała pozycja stała się „złotym biletem” dla atakującego
Według Exvul luka w zabezpieczeniach dotyczyła kontraktu VestingManager projektu UNCX oraz sposobu, w jaki obsługuje on uwolnione i anulowane udziały w tokenach. Udziały te reprezentują roszczenia księgowe dotyczące tokenów przechowywanych w ramach kontraktu.
Atakujący najpierw utworzył nowe pozycje z okresem blokady, a następnie uwolnił tokeny ze znacznej pozycji. Następnie do puli wpłacono dodatkowe tokeny, a wcześniej sfinansowana pozycja została anulowana. Ta sekwencja działań spowodowała krytyczną rozbieżność księgową.
Badacze bezpieczeństwa wyjaśnili, że funkcja release() kontraktu zmniejszyła globalną wartość _totalTokenShares bez odpowiedniego usunięcia uwolnionych udziałów z rekordu _depositedShares danej pozycji. Kiedy pozycja została później anulowana, kontrakt odliczył udziały na podstawie pierwotnie zarejestrowanej wpłaty, co w efekcie spowodowało podwójne uwzględnienie tej samej redukcji. Bezpośrednia darowizna tokenów dodatkowo zniekształciła obliczenia.
W rezultacie powstała niewielka resztkowa pozycja z okresem blokady, która mogła rościć sobie prawo do aktywów zabezpieczających depozyty innych użytkowników. Mówiąc prościej, rejestr kontraktu nie odzwierciedlał już dokładnie, kto ma prawo do czego. Atakujący znalazł sposób, by sprawić, że niemal pusta pozycja zachowywała się tak, jakby miała znacznie większe roszczenie. Nie były potrzebne żadne skradzione klucze prywatne. Całą ciężką pracę wykonała matematyka samego kontraktu.
Dziesięć tokenów skradzionych – badacze śledzą przepływ środków
Początkowo zgłoszona kradzież dotyczyła pięciu różnych kryptowalut: EDGEN, ZC, PEPECOIN, LO0P i PAAL. Późniejsza aktualizacja ze strony UNCX zwiększyła liczbę do dziesięciu tokenów. To prowadzi nas do sedna sprawy. Atakujący nie po prostu wypłacał pieniądze z konta, nad którym sprawował kontrolę. Błędne obliczenia udziałów rzekomo pozwoliły jednemu z uczestników uzyskać dostęp do aktywów należących do innych osób. Dla platformy, której działalność opiera się na zapobieganiu przedwczesnym wypłatom tokenów, jest to szczególnie kłopotliwa sytuacja.
UNCX podejmuje działania w celu ograniczenia szkód
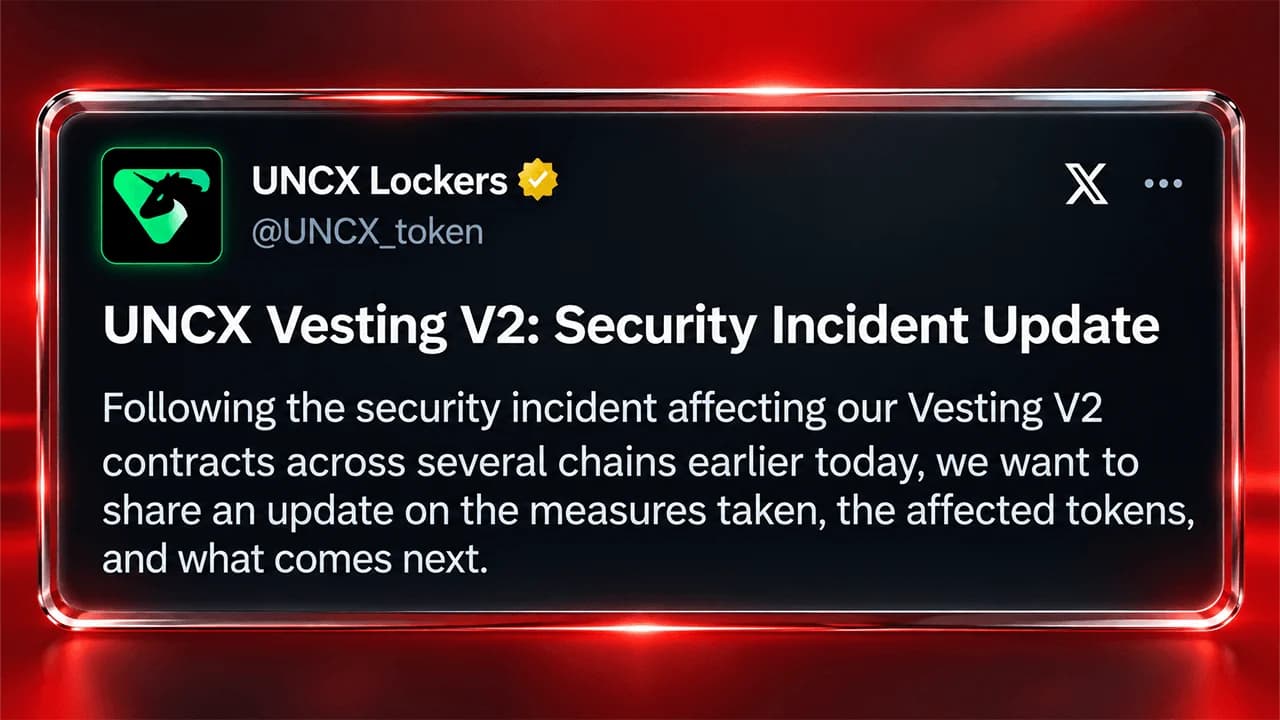
UNCX potwierdziło incydent na X i zablokowało dodawanie nowych pozycji podlegających vestingowi do dotkniętej kontraktu, podczas gdy zespół analizował transakcje i oceniał szkody. Platforma ustanowiła również stałą opłatę w wysokości 100 ETH lub jej równowartości dla wszystkich kontraktów vestingowych, tworząc kolejną przeszkodę dla zwykłej działalności na czas trwania dochodzenia.
W swojej najnowszej aktualizacji opublikowanej w środę o godz. 19:00 czasu wschodnioamerykańskiego UNCX potwierdziło, że exploit dotknął dziesięć tokenów w czterech łańcuchach bloków, w tym Ethereum, Base, BNB Chain i Robinhood Chain. Firma podniosła stałe opłaty powyżej 1 000 ETH za każdą blokadę, zwiększyła opłaty za tokeny do 5% oraz zablokowała metody wykorzystywane do omijania tych opłat.
UNCX podkreśliło, że atak nie miał wpływu na jego mechanizmy blokady płynności ani na starsze umowy dotyczące okresu nabywania uprawnień. Tymczasem firma współpracuje z organami ścigania oraz organizacją SEAL 911 w celu zbadania tego naruszenia.
Skradzione środki nadal pozostają zaginione, mimo rozpoczęcia działań mających na celu ich odzyskanie
UNCX poinformowało, że ani pierwotny sprawca, ani naśladowcy nie zwrócili żadnych skradzionych środków. Platforma kontaktuje się z projektami, których dotyczy incydent, odradzając handel dotkniętymi tokenami w odpowiednich pulach oraz przygotowuje kompleksowy raport z incydentu zawierający ustalenia finansowe i proponowany plan odzyskania środków.
Na razie ostateczna wysokość strat pozostaje niepewna, a atakujący nadal posiadają skradzione aktywa.
Brooklyn DA and the FBI said they dismantled 241 crypto scam websites and 112 servers tied to fraud that stole millions from Americans. read more.
Czytaj teraz: Prokuratura z Brooklynu i FBI rozbiły międzynarodowe oszustwo krypto

Ten artykuł został przetłumaczony z języka angielskiego przy użyciu sztucznej inteligencji. Oryginalna wersja angielska jest źródłem autorytatywnym; tłumaczenia automatyczne mogą zawierać nieścisłości, zwłaszcza w terminologii prawnej i regulacyjnej.