ผู้โจมตีได้เปลี่ยนตำแหน่งโทเคนเหลือน้อยนิดให้กลายเป็นเงิน $86,000 โดยใช้ช่องโหว่ในสัญญาการปลดล็อกสิทธิ์ร่วมของ UNCX Network การโจมตีเมื่อวันที่ 14 ตุลาคม ได้เปิดเผยข้อบกพร่องในการบันทึกบัญชีของระบบที่ออกแบบมาเพื่อล็อกสินทรัพย์ ซึ่งภายในระบบยังมีเงิน $3.25 million อยู่
ช่องโหว่ 86,000 ดอลลาร์ ปั่นป่วนพูลคริปโตสำหรับล็อกโทเคน
เขียนโดย

แชร์
จุดสำคัญ
- บริษัทความปลอดภัย Blockaid ได้ตรวจพบการโจมตีมูลค่า $86,000 ต่อพูลการปลดล็อกแบบแชร์บน Ethereum ของ UNCX เมื่อวันที่ 14 ตุลาคม
- นักวิจัยด้านความปลอดภัยของ Exvul ได้ติดตามจุดอ่อนของ UNCX จนพบว่ามีข้อผิดพลาดในการบัญชีส่วนแบ่ง ซึ่งทำให้เงินฝากจาก 5 โทเค็นถูกเปิดเผย
- UNCX ได้จำกัดการเปิดตำแหน่งการล็อกใหม่ เนื่องจากยังมีข้อสงสัยเกี่ยวกับเงิน $3.25 million ที่เหลืออยู่ในพูล
วิธีที่การโจมตีมูลค่า $86,000 ทำให้การล็อกโทเคนกลายเป็นภาระ
เมื่อวันพุธ บริษัทความปลอดภัยบล็อกเชน Blockaid ได้ส่งสัญญาณเตือนเกี่ยวกับช่องโหว่ที่มุ่งเป้าไปที่ UNCX Network ซึ่งเดิมรู้จักในชื่อ Unicrypt แทนที่จะขโมยกุญแจส่วนตัวหรือบุกรุกกระเป๋าเงินส่วนตัวของผู้ใช้ ผู้โจมตีถูกรายงานว่าได้จัดการระบบบัญชีของสัญญาเองเพื่อถอนโทเคนที่属于ผู้ใช้คนอื่น
“ผู้โจมตีได้สร้างตำแหน่งการปลดล็อกในพูลโทเคนร่วม ปลดล็อกตำแหน่งขนาดใหญ่ บริจาคโทเคนเข้าไป แล้วยกเลิกตำแหน่งการปลดล็อกที่เติมเพิ่ม เพื่อให้ตำแหน่งการปลดล็อกที่เหลือเพียงเล็กน้อยสามารถถอนโทเคนที่ถูกล็อกของผู้ใช้อื่นได้” Blockaid เขียนบน X
สิ่งที่ทำให้คนต้องประหลาดใจจริงๆ คือสิ่งที่เหลืออยู่ หลังจาก Blockaid ระบุว่าการโจมตีนี้กำลังดำเนินอยู่ ยังมีเงินประมาณ 3.25 ล้านดอลลาร์สหรัฐฯ ที่ยังคงอยู่ในสัญญาอัจฉริยะ Ethereum ที่ถูกโจมตี นักวิจัยด้านความปลอดภัยที่ Exvul ได้ให้คำอธิบายอย่างละเอียดเกี่ยวกับข้อบกพร่องในระบบบัญชีที่ทำให้การขโมยนี้เกิดขึ้นได้
สระโทเคนเวสติ้งแบบแชร์คืออะไร?
เพื่อเข้าใจการโจมตีครั้งนี้ การรู้ถึงหน้าที่ของ UNCX จริงๆ จะช่วยได้มาก แพลตฟอร์มนี้เริ่มดำเนินการตั้งแต่ปี 2020 โดยให้บริการเครื่องมือแก่โครงการคริปโตเคอร์เรนซีเพื่อล็อกสภาพคล่องและแจกจ่ายโทเคนตามกำหนดเวลาที่กำหนดไว้ล่วงหน้า บริการของแพลตฟอร์มนี้ช่วยผู้ก่อตั้ง ผู้พัฒนา และนักลงทุนในการแสดงให้เห็นว่าสินทรัพย์บางประเภทไม่สามารถขายได้ก่อนวันที่ตกลงกัน
การปลดล็อกโทเคนทำงานคล้ายกับแผนการชดเชยด้วยหุ้นของบริษัท แทนที่จะได้รับทั้งหมดในครั้งเดียว ผู้รับจะได้รับสินทรัพย์ของตนอย่างค่อยเป็นค่อยไป บางครั้งหลังจากผ่านช่วงรอคอยเริ่มต้น การจัดการนี้ช่วยป้องกันการขายก่อนกำหนด และช่วยให้ผู้เข้าร่วมยังคงมุ่งมั่นต่ออนาคตระยะยาวของโครงการ
สระการปลดล็อกแบบรวม (shared vesting pool) พัฒนาวิธีการนี้ไปอีกขั้น แทนที่จะใช้สัญญาอัจฉริยะแยกต่างหากสำหรับการจัดสรรแต่ละครั้ง โครงการการเงินแบบกระจายศูนย์ (DeFi) หลายโครงการจะนำโทเคนไปวางไว้ในโครงสร้างพื้นฐานสัญญาอัจฉริยะร่วมกัน แต่ละตำแหน่งมียอดคงเหลือและกำหนดการปลดล็อกที่บันทึกไว้เป็นของตัวเอง ในขณะที่สัญญาอัจฉริยะจะจัดการบัญชีรวมสำหรับทุกคน
วิธีนี้สะดวก ประหยัดค่าใช้จ่ายโดยทั่วไป และจัดการได้ง่ายขึ้น แต่มีข้อควรระวัง เมื่อระบบบัญชีร่วมเกิดความผิดพลาด เงินทุนของโครงการที่ไม่เกี่ยวข้องกันอาจตกอยู่ในสถานการณ์เดียวกันอย่างกะทันหัน
ตำแหน่งที่เหลือเพียงเล็กน้อยกลายเป็นตั๋วทองของผู้โจมตี
ตามข้อมูลจาก Exvul จุดอ่อนนี้เกิดจากสัญญา VestingManager ของ UNCX และวิธีการจัดการส่วนแบ่งโทเคนที่ถูกปล่อยและยกเลิก ส่วนแบ่งเหล่านี้เป็นตัวแทนของสิทธิการเรียกร้องทางบัญชีต่อโทเคนที่ถูกเก็บไว้ในสัญญา tersebut.
ผู้โจมตีสร้างตำแหน่ง vesting ใหม่ก่อน แล้วปล่อยโทเคนจากตำแหน่งที่มีปริมาณมาก ต่อมา โทเคนเพิ่มเติมถูกฝากเข้าในพูล และตำแหน่งที่ได้รับการจัดสรรทุนไว้ก่อนหน้านี้ถูกยกเลิก ลำดับเหตุการณ์ดังกล่าวก่อให้เกิดความคลาดเคลื่อนทางบัญชีที่ร้ายแรงขึ้น
นักวิจัยด้านความปลอดภัยอธิบายว่า ฟังก์ชัน release() ของสัญญาได้ลดค่า _totalTokenShares ระดับโลก โดยไม่ลบส่วนแบ่งที่ปล่อยออกมาออกจากบันทึก _depositedShares ของตำแหน่งนั้นอย่างสอดคล้องกัน เมื่อตำแหน่งดังกล่าวถูกยกเลิกในภายหลัง สัญญาได้หักส่วนแบ่งโดยใช้ยอดเงินฝากที่บันทึกไว้เดิม ซึ่งส่งผลให้มีการนับการลดจำนวนเดียวกันสองครั้ง การบริจาคโทเคนโดยตรงยังทำให้การคำนวณผิดเพี้ยนไปอีกขั้นด้วย
ผลลัพธ์คือตำแหน่งเวสติ้งที่เหลืออยู่น้อยมาก ซึ่งสามารถเรียกร้องสินทรัพย์ที่ค้ำประกันเงินฝากของผู้ใช้อื่นได้ พูดอย่างง่ายๆ คือ สมุดบัญชีของสัญญาไม่สะท้อนอย่างถูกต้องอีกต่อไปว่าใครมีสิทธิ์ได้รับอะไร ผู้โจมตีได้ค้นพบวิธีทำให้ตำแหน่งที่เกือบว่างเปล่าทำงานเหมือนว่ามีสิทธิ์เรียกร้องสินทรัพย์ในปริมาณที่ใหญ่กว่ามาก โดยไม่จำเป็นต้องใช้กุญแจส่วนตัวที่ถูกขโมย ระบบคณิตศาสตร์ของสัญญาเองคือผู้ทำงานหนักทั้งหมด
สิบโทเคนถูกขโมย ขณะที่นักวิจัยติดตามเส้นทางการไหลของเงิน
ในตอนแรก การโจรกรรมที่รายงานเกี่ยวข้องกับสกุลเงินดิจิทัล 5 ชนิด ได้แก่ EDGEN, ZC, PEPECOIN, LO0P และ PAAL แต่การอัปเดตต่อมาจาก UNCX ได้ปรับจำนวนเป็น 10 โทเค็น ซึ่งนี่คือจุดสำคัญที่แท้จริง ผู้โจมตีไม่ได้เพียงแค่ถอนเงินจากบัญชีที่ตนควบคุมอยู่เท่านั้น การคำนวณส่วนแบ่งที่มีข้อบกพร่องนั้น ถูกกล่าวหาว่าทำให้ตำแหน่งของผู้เข้าร่วมคนหนึ่งสามารถเข้าถึงสินทรัพย์ที่เป็นของผู้อื่นได้ สำหรับแพลตฟอร์มที่มีธุรกิจหมุนรอบการป้องกันการถอนโทเคนก่อนกำหนด นี่คือสถานการณ์ที่สร้างความไม่สบายใจอย่างยิ่ง
UNCX ดำเนินการเพื่อจำกัดความเสียหาย
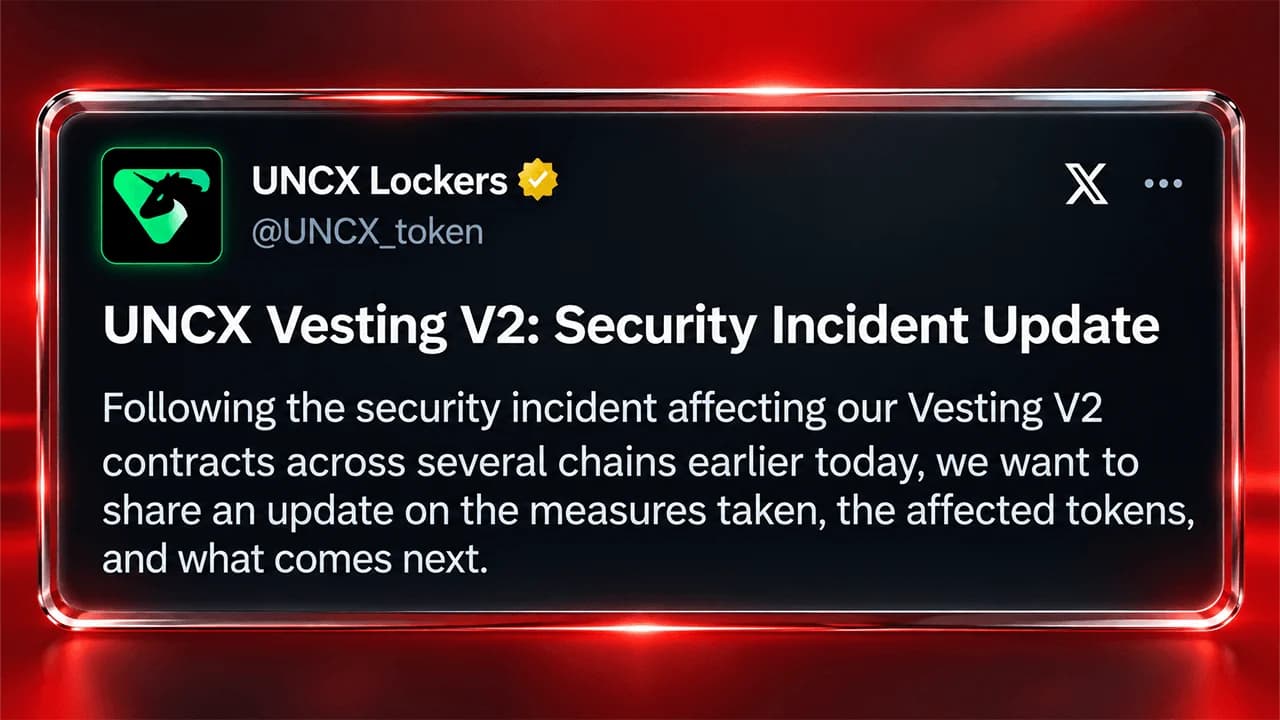
UNCX ได้ยอมรับเหตุการณ์นี้บน X และป้องกันไม่ให้ตำแหน่งการถือสิทธิ์ใหม่เข้าสู่สัญญาที่ได้รับผลกระทบ ในขณะที่ทีมกำลังตรวจสอบธุรกรรมและประเมินความเสียหาย แพลตฟอร์มยังกำหนดค่าธรรมเนียมคงที่ 100 ETH หรือมูลค่าเทียบเท่า สำหรับสัญญาการถือสิทธิ์ทั้งหมด ซึ่งสร้างอุปสรรคเพิ่มเติมต่อกิจกรรมปกติในระหว่างที่การสอบสวนกำลังดำเนินอยู่
ในอัปเดตล่าสุดเมื่อเวลา 19.00 น. ตามเวลาตะวันออกของสหรัฐฯ ในวันพุธ UNCX ยืนยันว่าการโจมตีนี้ส่งผลกระทบต่อโทเคน 10 ชนิดบนบล็อกเชน 4 แห่ง ได้แก่ Ethereum, Base, BNB Chain และ Robinhood Chain บริษัทได้ปรับค่าธรรมเนียมคงที่ให้สูงกว่า 1,000 ETH ต่อการล็อก เพิ่มค่าธรรมเนียมโทเคนเป็น 5% และปิดช่องทางการหลีกเลี่ยงค่าธรรมเนียมดังกล่าว
UNCX ย้ำว่า ระบบล็อกสภาพคล่องและสัญญาการปลดล็อกแบบเดิมของบริษัทยังไม่ได้รับผลกระทบ ขณะเดียวกัน บริษัทกำลังร่วมมือกับหน่วยงานบังคับใช้กฎหมายและ SEAL 911 เพื่อสอบสวนเหตุการณ์การละเมิดระบบนี้
เงินที่ถูกขโมยยังคงสูญหาย ขณะที่การกู้คืนเริ่มขึ้น
UNCX ระบุว่า ทั้งผู้โจมตีต้นฉบับและผู้ลอกเลียนแบบยังไม่ได้คืนเงินที่ถูกขโมยมา แพลตฟอร์มกำลังติดต่อกับโครงการที่ได้รับผลกระทบ แนะนำให้หลีกเลี่ยงการซื้อขายโทเคนที่ได้รับผลกระทบในพูลที่เกี่ยวข้อง และกำลังเตรียมรายงานเหตุการณ์อย่างละเอียด พร้อมผลการตรวจสอบทางการเงินและแผนการกู้คืนที่เสนอ
ในขณะนี้ จำนวนความสูญเสียสุดท้ายยังไม่ชัดเจน และผู้โจมตีก็ยังคงถือครองสินทรัพย์ที่ถูกขโมยอยู่
Brooklyn DA and the FBI said they dismantled 241 crypto scam websites and 112 servers tied to fraud that stole millions from Americans. read more.
อ่านตอนนี้: อัยการบรูคลิน-เอฟบีไอปราบคดีหลอกลวงสกุลเงินดิจิทัลนานาชาติใหญ่

บทความนี้แปลจากภาษาอังกฤษโดยใช้ AI เวอร์ชันภาษาอังกฤษต้นฉบับเป็นแหล่งข้อมูลที่เชื่อถือได้ การแปลอัตโนมัติอาจมีความไม่ถูกต้อง โดยเฉพาะอย่างยิ่งในคำศัพท์ทางกฎหมายและข้อบังคับ