Зловмисник перетворив незначну залишкову позицію токенів на виграш у розмірі 86 000 доларів, скориставшись вразливістю спільного контракту на вестінг мережі UNCX. Злом, що стався 14 жовтня, виявив недолік у системі обліку, призначеній для блокування активів, у якій досі залишається 3,25 млн доларів.
Експлойт на $86 000 спричинив хаос у криптопулі для блокування токенів
АВТОР

ПОДІЛИТИСЯ
Основні висновки
- 14 жовтня компанія з безпеки Blockaid виявила зловживання на суму 86 000 доларів, спрямовані проти спільного пулу вестінгу UNCX на Ethereum.
- Дослідники з безпеки Exvul встановили, що вразливість UNCX була пов’язана з помилками в обліку частки, що призвело до витоку депозитів у вигляді 5 токенів.
- UNCX обмежила відкриття нових позицій у пулі, оскільки залишалися питання щодо 3,25 млн доларів, що залишилися в пулі.
Як експлойт на суму 86 000 доларів перетворив блокування токенів на зобов'язання
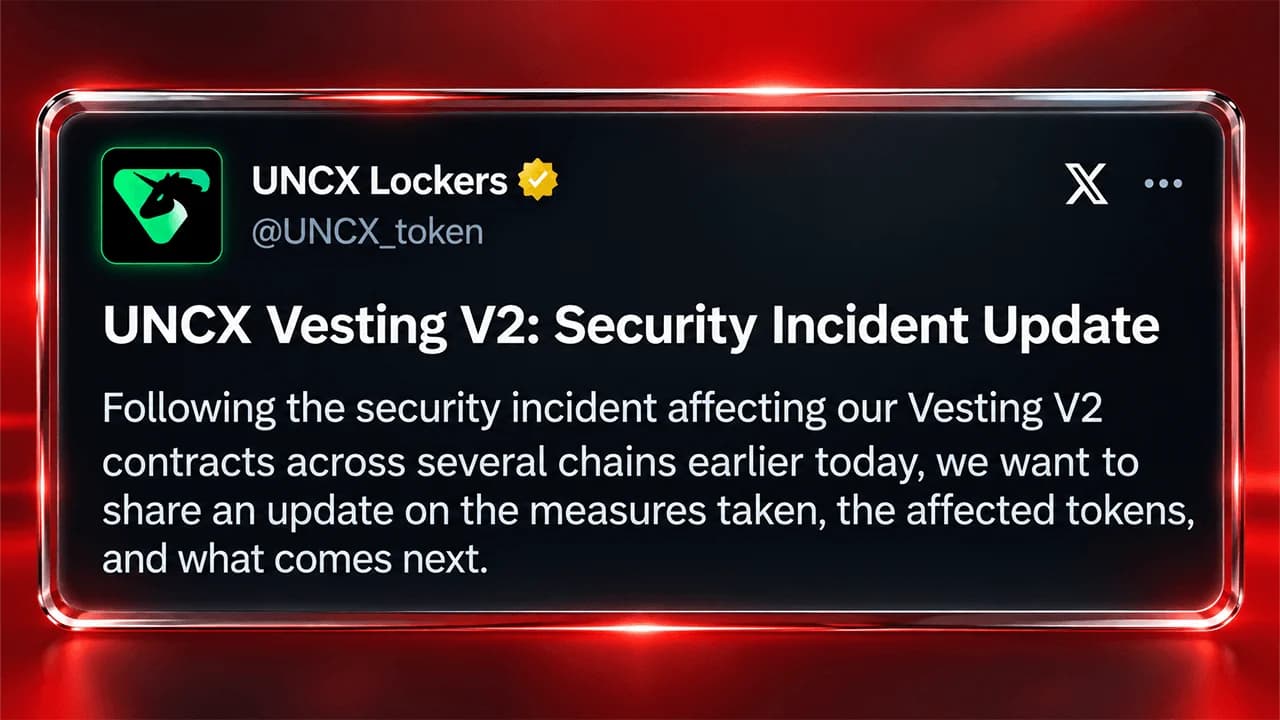
У середу компанія з безпеки блокчейнів Blockaid підняла тривогу щодо експлойта, спрямованого проти мережі UNCX Network, раніше відомої як Unicrypt. За повідомленнями, замість того, щоб викрадати приватні ключі або зламувати окремі гаманці, зловмисник маніпулював власною системою обліку контракту, щоб вивести токени, що належали іншим користувачам.
«Зловмисник створив позиції з відстроченим випуском у спільному пулі токенів, випустив одну велику, пожертвував токени, а потім скасував поповнену позицію, щоб за допомогою невеликої залишкової позиції можна було вивести заблоковані токени інших користувачів», — написала Blockaid у X.
Справжньою несподіванкою стало те, що залишилося після атаки. Приблизно 3,25 млн доларів все ще перебували в ураженому смарт-контракті на Ethereum, коли Blockaid виявила, що атака триває. Дослідники з безпеки компанії Exvul згодом надали детальне пояснення бухгалтерської помилки, яка уможливила крадіжку.
Що таке спільний пул блокування токенів?
Щоб зрозуміти суть інциденту, варто знати, чим насправді займається UNCX. Платформа, що працює з 2020 року, надає криптовалютним проєктам інструменти для блокування ліквідності та розподілу токенів згідно з заздалегідь визначеними графіками. Її послуги допомагають засновникам, розробникам та інвесторам продемонструвати, що певні активи не можуть бути продані до узгодженої дати.
Вестінг токенів працює подібно до корпоративної програми винагороди акціями. Замість того, щоб отримати все одразу, одержувачі отримують свої активи поступово, іноді після початкового періоду очікування. Така схема запобігає передчасному продажу та допомагає учасникам залишатися відданими довгостроковим перспективам проєкту.
Спільний пул вестінгу виводить цю схему на новий рівень. Замість того, щоб створювати окремий контракт для кожного розподілу, кілька проєктів у сфері децентралізованих фінансів (DeFi) розміщують токени в загальній інфраструктурі смарт-контрактів. Кожна позиція має власний зафіксований баланс і графік випуску, тоді як контракт веде облік для всіх.
Це зручно, зазвичай дешевше та простіше в управлінні. Але є один нюанс. Коли спільний облік виходить з ладу, кошти, що належать не пов’язаним між собою проєктам, можуть раптово опинитися в однаковій скрутній ситуації.
Невелика залишкова позиція стала «золотим квитком» для зловмисника
За даними Exvul, вразливість була пов’язана з контрактом VestingManager від UNCX та його обробкою випущених і скасованих часток токенів. Ці частки представляють собою бухгалтерські права на токени, що зберігаються в контракті.
Спочатку зловмисник створив нові позиції з періодом блокування, а потім випустив токени зі значної позиції. Згодом у пул було внесено додаткові токени, а раніше профінансована позиція була скасована. Ця послідовність дій призвела до критичної бухгалтерської розбіжності.
Дослідники з безпеки пояснили, що функція release() контракту зменшувала глобальне значення _totalTokenShares, не видаляючи при цьому відповідним чином випущені частки з запису _depositedShares позиції. Коли пізніше позицію було скасовано, контракт відніс частки, використовуючи початковий записаний депозит, фактично двічі врахувавши одне й те саме зменшення. Пряма пожертва токенів ще більше спотворила арифметику.
У результаті утворилася крихітна залишкова позиція з обмеженим доступом, яка могла претендувати на активи, що забезпечують депозити інших користувачів. Простими словами, реєстр контракту більше не відображав точно, хто на що мав право. Зловмисник знайшов спосіб змусити майже порожню позицію поводитися так, ніби вона мала набагато більші права на активи. Для цього не знадобилося викрадати приватні ключі. Всю важку роботу виконала власна математика контракту.
Викрадено десять токенів: дослідники відстежують рух коштів
Спочатку повідомлялося, що крадіжка стосувалася п’яти різних криптовалют: EDGEN, ZC, PEPECOIN, LO0P та PAAL. Пізніше UNCX опублікувала оновлення, в якому кількість токенів збільшилася до десяти. І ось тут ми підходимо до суті справи. Зловмисник не просто виводив гроші з рахунку, який контролював. Незграбні розрахунки часток нібито дозволили одному учаснику отримати доступ до активів, що належали іншим. Для платформи, чия діяльність зосереджена на запобіганні передчасному виведенню токенів, це особливо незручна ситуація.
UNCX вживає заходів для мінімізації збитків
UNCX підтвердила інцидент у X та заблокувала доступ нових позицій з періодом вестінгу до ураженого контракту, поки її команда перевіряла транзакції та оцінювала збитки. Платформа також встановила фіксовані комісії у розмірі 100 ETH або еквівалентну суму для всіх контрактів з періодом вестінгу, створивши ще одну перешкоду для звичайної діяльності на час проведення розслідування.
У своєму останньому оновленні, опублікованому в середу о 19:00 за східним часом, UNCX підтвердила, що експлойт зачепив десять токенів у чотирьох блокчейнах, зокрема Ethereum, Base, BNB Chain та Robinhood Chain. Компанія підвищила фіксовані комісії до понад 1 000 ETH за кожен блокування, збільшила комісії за токени до 5% та закрила способи, що використовувалися для обходу цих комісій.
UNCX наголосила, що її механізми блокування ліквідності та старі контракти на поступове надання прав на токени не зазнали змін. Тим часом компанія співпрацює з правоохоронними органами та SEAL 911 для розслідування цього порушення.
Викрадені кошти досі не знайдено, хоча розпочато їх відновлення
UNCX повідомила, що ані першоджерело атаки, ані її наслідувачі не повернули жодних вкрадених коштів. Платформа зв’язується з проектами, що зазнали збитків, радить утриматися від торгівлі відповідними токенами в уражених пулах та готує вичерпний звіт про інцидент із фінансовими висновками та пропонованим планом відновлення.
Наразі остаточний розмір збитків залишається невизначеним, а зловмисники все ще утримують вкрадені активи.
Brooklyn DA and the FBI said they dismantled 241 crypto scam websites and 112 servers tied to fraud that stole millions from Americans. read more.
Читати: Прокуратура Брукліна та ФБР викрили міжнародну криптоаферу

Цю статтю перекладено з англійської мови за допомогою штучного інтелекту. Оригінальна англомовна версія є авторитетним джерелом; автоматичні переклади можуть містити неточності, особливо в юридичній та нормативній термінології.