9つのブロックチェーン関連団体で構成される新たな連合が、将来的には約640万ビットコインを危険にさらす可能性のある問題に取り組んでいます。これには、サトシ・ナカモトに関連すると推定される110万BTCも含まれます。今週発足した「Quantum Alliance」は、高性能な量子コンピュータが仮想通貨ウォレットを保護するデジタル署名を解読できるようになる前に、共通のセキュリティ基準を確立することを目指しています。 この脅威は現時点では現実のものとなっていないものの、対策には数年を要する可能性があります。
ビットコインに量子コンピュータの脅威、9ブロックチェーン団体が結束

共有
主なポイント:
- 「Quantum Alliance」は10月15日に発足し、9つの組織が共通のセキュリティ基準の策定に取り組んでいます。
- サトシ時代のコインを含め、約640万BTCが将来の量子攻撃による潜在的なリスクにさらされる恐れがあります。
- ビットコインにとって最大の課題は、ウォレットのアップグレードと、所有者がもはや移動できないコインの保護である。
量子コンピュータの脅威が迫る中、9つのブロックチェーン組織が結束
ビットコイン供給量の約3分の1が将来的に量子コンピュータの脅威にさらされる可能性があり、業界連合はその脅威に先手を打とうとしています。10月15日にリスボンで発足した「Quantum Alliance」は、9つのブロックチェーン組織を集結し、暗号資産ネットワークやウォレット、インフラを保護するための共通基準を確立することを目指しています。
同アライアンスの創設メンバーの推計によると、ビットコインの創始者であるサトシ・ナカモトに関連するコインを含め、およそ640万BTCの公開鍵がすでに露呈しており、十分な性能を持つ量子コンピュータによって悪用される恐れがあります。ただし、重要な注意点があります。現時点では、そのような攻撃を実行可能な量子コンピュータを構築した者は誰もいません。
なぜ640万ビットコインが標的となっているのか
この問題は、ビットコインが所有権をどのように保護しているかに起因します。ビットコインのウォレットは、デジタル署名を用いて、そのコインを支出する権限が誰にあるかを証明します。特定のウォレットが取引を行う際、公開鍵が公開され、それはブロックチェーン上に永久に残ります。現在のコンピュータでは、現実的に、それらの公開鍵から逆算して対応する秘密鍵を導き出すことはできません。 しかし、「ショアのアルゴリズム」と呼ばれる数学的手法を実行する、十分に高度な量子コンピュータであれば、その保護を突破できる可能性があります。 Quantum Allianceの推計によると、すでに約604万~640万BTCがこの方法で危険にさらされており、これはビットコインの総供給量の約30%に相当します。 サトシ・ナカモトの初期保有分に関連すると推定される110万BTCも、潜在的に脆弱なコインに関する広範な議論の対象に含まれています。とはいえ、現時点で誰でもその資金を盗めるというわけではありません。危険性は、量子コンピュータが暗号を解読できるほど強力かつ信頼性が高まるかどうかにかかっています。
Google Researchが量子コンピュータの脅威への懸念を強める
ビットコインを脅かすのに必要な計算能力の推定値が研究者によって見直され続ける中、緊張が高まっている。木曜日、Google Quantum AIは、同社の量子プロセッサ「Willow」を用いた画期的な成果を発表し、「マジック・ステート・カルティベーション(magic state cultivation)」と呼ばれる技術によってエラーを40分の1に低減したことを実証した。 また、研究チームは、強力で信頼性の高い量子コンピュータ構築に不可欠な特殊な量子状態において99.99%の精度を達成しました。この成果は、将来的にビットコインの暗号セキュリティを脅かす可能性があるマシンの実現に向けた一歩となります。
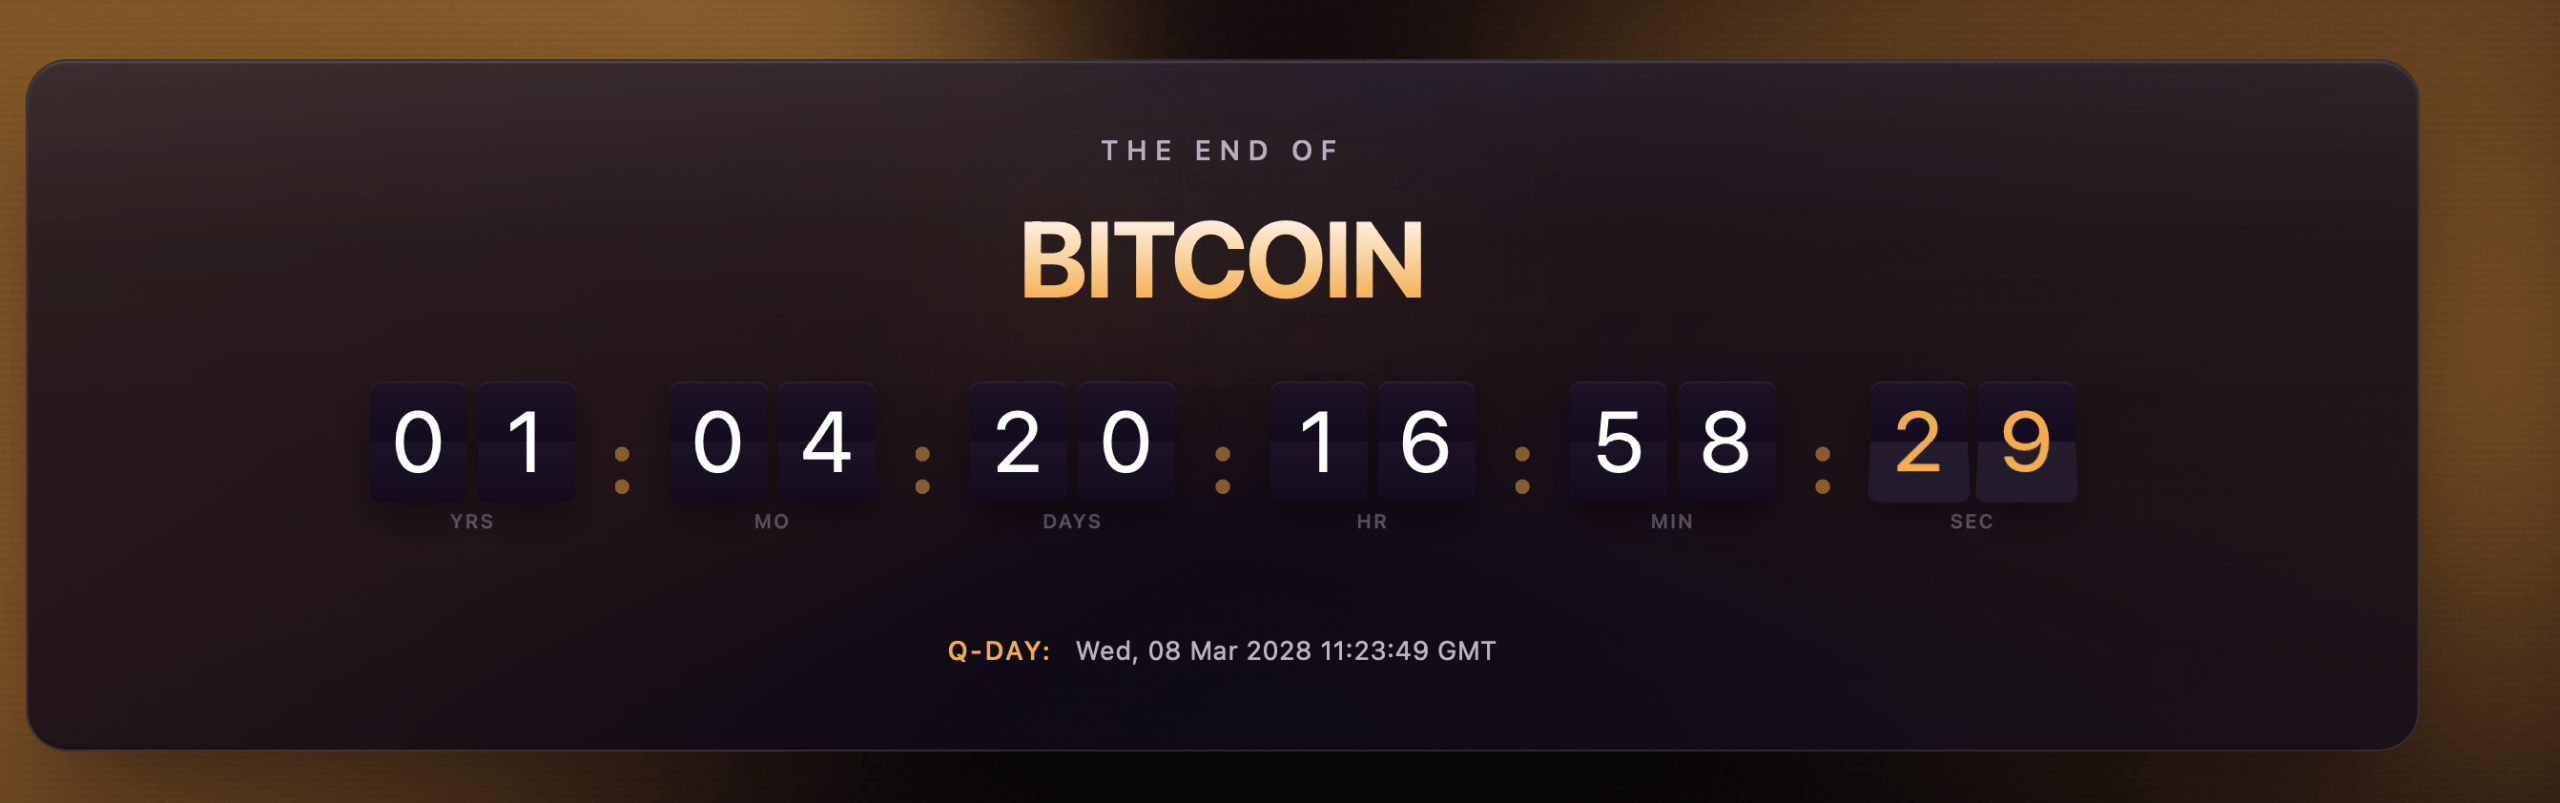
「Quantum Alliance」の協力者たちはまた、既存の保護機能を破る能力を持つマシンが登場する最初の可能性のある時期として2028年3月を指摘する「Quantum Doom Clock」を開発した。
この時計は、量子コンピューティング能力の基本単位である量子ビット(qubit)を測定し、量子コンピュータの性能向上の速度を追跡しています。研究者たちは過去の成長を分析し、最も高性能なマシンを特定した上で、その情報を用いて、現在の暗号資産のセキュリティを破るために同モデルが必要と見なす約85万6,000物理量子ビットにコンピュータが到達する時期を推定しています。
ただし、この日付は攻撃が必ず発生するという予測ではありません。他の研究者は、脅威が現実になる可能性は2030年代の方が高いと見ています。とはいえ、仮想通貨ネットワーク全体を新しいセキュリティ技術に対応させる準備は、単にパスワードを更新するほど単純なものではありません。
9つの組織が共通のセキュリティ基準を模索
「Quantum Alliance」には、Quantus、American Fortress、Intmax、Keystone、Midnight Foundation、Postquant Labs、Abelian、The Vault、Hackenからの貢献者が参加しています。このグループは、新たなブロックチェーンを構築するのではなく、既存のネットワークが量子攻撃に備えられているかどうかを判断するための、一般に公開される基準を確立することを目指しています。 その活動範囲は、既存の資金をより安全な暗号方式へ移行すること、プライバシー技術の評価、ウォレットの保護、そしてセキュリティツールが異なるブロックチェーン間でも機能することを保証することなど、四つの分野にわたります。Quantusの創業者兼CEOであるクリストファー・スミス氏は、同グループの野心を次のように説明しました。 「将来的には『ポスト量子暗号』は単に『暗号』と呼ばれるようになり、それ以外のものはすべて博物館の展示物になるでしょう」とスミス氏は述べました。このグループは、単一の企業によって決定されるのではなく、技術的な提案がオープンに策定されるインターネット技術タスクフォース(IETF)をモデルにしています。
最も困難な問題は、誰も動かすことのできないビットコインかもしれません
たとえビットコインがより強力な暗号技術を採用したとしても、一部のコインは依然として脆弱なまま残る可能性があります。忘れ去られたウォレットや紛失したアカウント、あるいは所有者がアップグレードを行わないアドレスに保管されている資金は、解決困難な課題となっています。 すべてのビットコイン保有者に資金を移動するよう命じることは誰にもできません。そして、この問題はビットコインだけにとどまりません。ステーブルコインシステムやブロックチェーンブリッジ、その他の暗号資産インフラも、将来の量子コンピュータによって破られる可能性のある暗号保護に依存しています。
同アライアンスは、個々のネットワークがどのように対応すべきかを指示するのではなく、共通のテストや移行ガイドラインを公開することを目指しています。現時点では、業界にとっての量子コンピュータの脅威はあくまで理論上のものに留まっています。より難しい問題は、状況が変わる前に、数百万のビットコインを保護できるかどうかです。
Googleは、量子コンピューティング分野で画期的な進展を発表し、エラーを40分の1に低減する技術を実証しました。この技術は、高性能な量子コンピュータの実用化を促進する可能性があります。この進展は、将来の量子コンピュータがビットコインやその他のデジタル資産のセキュリティを支える暗号技術を脅かす恐れがあるとして、研究者たちから警告の声が高まっている中で実現したものです。 主なポイント: Googleの研究者らはエラーを40分の1に低減することに成功し、高性能な量子コンピュータの開発を前進させました。 将来の量子コンピュータはビットコインの暗号技術を解読する可能性があり、公開鍵が漏洩したウォレットを脅かす恐れがあります。 研究者たちは量子耐性のある保護策を模索していますが、ビットコインネットワークのアップグレードには技術面および調整面での大きな課題が伴います。 Googleの最新の量子コンピューティングにおける画期的な成果 Google Quantum AIは 木曜日 、同社の量子プロセッサ「Willow」を用いて「マジック・ステート・カルティベーション(magic state cultivation)」と呼ばれる技術の実証に成功し、大規模で誤り訂正機能を備えた量子コンピュータの開発における長年の障壁を克服したと 発表した 。 科学誌『 Science 』に掲載された本研究では、この処理を施さない量子状態と比較してエラーを40分の1に低減できました。また、研究チームは論理忠実度が99.99%という記録的な値を達成したT状態を生成し、量子計算の重要な要素において極めて高い精度を実証しました。 マジック状態とは、汎用量子コンピューティングに必要な特定の演算を実行するために必要な特殊な量子リソースです。これらを確実に生成することは長年の技術的課題とされてきました。ある推計によれば、量子コンピュータの処理能力の最大95%がその生成に費やされる可能性があるとされています。 Googleの手法は、プロセッサの小さな領域にノイズの多い量子状態を導入し、協調的な測定でエラーを検出して不適切な試行を排除することで、このボトルネックに対処しました。また、研究チームは、異なるエラー訂正アーキテクチャ間で浄化された量子状態を転送する手法も実証しました。これは量子システムのスケールアップにとって重要な機能です。 Googleは依然として多くの技術的課題が残っていることを認めつつも、今回の成果を従来のコンピュータでは解決できない問題を解くことのできる実用的な耐故障性量子コンピュータを構築するための重要な一歩であると説明しました。 ビットコインに対する量子セキュリティの脅威 この画期的な成果は、ビットコインの暗号セキュリティが量子コンピューティングに対して最終的に脆弱になることへの懸念をさらに強めるものであり、これは「Q-Day」として知られる予想される節目である。 3月には、Googleの研究者らが 別の分析結果を発表し 、ビットコインのデジタル署名を支える楕円曲線暗号を破るには50万個未満の物理量子ビットで済む可能性があり、これは従来の推定値の約20分の1に相当すると示唆しました。 また、十分に高度な量子コンピュータであれば、公開鍵からビットコインの秘密鍵を約9分で導き出すことが理論上可能であり、攻撃者が取引が確認される前に取引を傍受する恐れがあると指摘しました。研究者らは、公開鍵(古いウォレット形式や再利用されたアドレスを含む)を通じて約690万BTCが危険にさらされる可能性があると推定しました。 ただし、現時点ではそのような攻撃を実行できる量子コンピュータは存在しません。Googleの最新の「マジックステート」に関する研究はビットコインの暗号を破る能力を実証したものではありませんが、将来的にはそれが可能となるかもしれない機械の開発における技術的障壁の一つに取り組んでいます。 9 月にはフィデリティ・デジタル・アセットが 、十分な性能を持つ量子コンピュータが最終的に公開されたビットコインの公開鍵から秘密鍵を導き出す可能性があると 警告しました 。同社は、SHRINCSと呼ばれる提案されたアプローチを含む量子耐性のある署名システムを検討するとともに、ビットコインの取引処理能力を低下させ、手数料を増加させる可能性のある大規模な署名によって生じる問題を指摘しました。 今後の課題 ちょうど今週、暗号資産取引所のコインベースは、ビットコインを量子耐性のある暗号方式に移行する際の課題を概説した 詳細な評価報告書を公表しました 。ビットコインの供給量の約15%を保管しているとされる同取引所は、既存の署名アルゴリズムの置き換えは解決策の一部に過ぎないと強調しました。 開発者は、機関向けカストディシステム、ブロックチェーンの容量制限、既存のウォレットとの互換性、休眠アドレスに保有されている資金についても考慮する必要があります。コインベースは、 BIP-360などの 提案を、より適応性の高い暗号保護を導入するための潜在的な基盤として挙げました。…
今すぐ読む: ビットコイン「Q-Day」迫る Googleが「魔法の」量子突破を強調

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。