Uma nova coalizão formada por nove organizações do setor de blockchain está enfrentando um problema que, no futuro, poderia colocar em risco cerca de 6,4 milhões de bitcoins, incluindo cerca de 1,1 milhão de BTC associados a Satoshi Nakamoto. Lançada nesta semana, a Quantum Alliance pretende estabelecer padrões comuns de segurança antes que computadores quânticos potentes consigam quebrar as assinaturas digitais que protegem as carteiras de criptomoedas. A ameaça ainda não é iminente, mas a preparação para ela pode levar anos.
9 grupos de blockchain se unem com ameaça quântica ao Bitcoin
ESCRITO POR

PARTILHAR
Pontos principais
- A Quantum Alliance foi lançada em 15 de outubro com nove organizações trabalhando em padrões de segurança compartilhados.
- Aproximadamente 6,4 milhões de BTC, incluindo moedas da era de Satoshi, enfrentam uma exposição potencial a futuros ataques quânticos.
- O maior desafio do Bitcoin é atualizar as carteiras e proteger as moedas cujos proprietários não podem mais movimentá-las.
Nove organizações de blockchain se unem diante da ameaça quântica
Quase um terço do estoque de Bitcoin pode, eventualmente, tornar-se vulnerável a computadores quânticos, e uma nova coalizão do setor quer se antecipar à ameaça. A Quantum Alliance, lançada em 15 de outubro em Lisboa, reúne nove organizações de blockchain para estabelecer padrões comuns para proteger redes, carteiras e infraestrutura de criptomoedas.
Seus colaboradores fundadores estimam que cerca de 6,4 milhões de BTC, incluindo moedas associadas ao criador do Bitcoin, Satoshi Nakamoto, já tenham exposto as chaves públicas que máquinas quânticas suficientemente potentes poderiam explorar. Há um porém importante: ninguém construiu ainda um computador quântico capaz de realizar tal ataque.
Por que 6,4 milhões de bitcoins estão na mira
O problema se resume à forma como o Bitcoin protege a propriedade. As carteiras de Bitcoin usam assinaturas digitais para comprovar que alguém tem permissão para gastar suas moedas. Quando certas carteiras realizam transações, elas revelam chaves públicas que permanecem permanentemente visíveis na blockchain.
Os computadores atuais não conseguem, de forma realista, trabalhar retroativamente a partir dessas chaves públicas para descobrir as chaves privadas correspondentes. Mas computadores quânticos suficientemente avançados, utilizando uma técnica matemática chamada algoritmo de Shor, poderiam potencialmente quebrar essa proteção.
A Quantum Alliance estima que aproximadamente 6,04 milhões a 6,4 milhões de BTC já estejam expostos dessa forma, representando cerca de 30% do fornecimento total de Bitcoin. Estima-se que 1,1 milhão de BTC associados às primeiras participações de Satoshi Nakamoto se enquadrem na discussão mais ampla sobre moedas potencialmente vulneráveis. Isso não significa que qualquer pessoa possa roubar esses fundos hoje. O perigo depende de os computadores quânticos se tornarem poderosos e confiáveis o suficiente para quebrar a criptografia.
Pesquisa do Google aumenta a pressão na contagem regressiva quântica
A tensão aumenta à medida que pesquisadores continuam a revisar as estimativas do poder de computação necessário para ameaçar o Bitcoin. Na quinta-feira, o Google Quantum AI revelou um avanço usando seu processador quântico Willow, demonstrando uma técnica chamada “cultivo de estado mágico” que reduziu os erros em um fator de 40. Os pesquisadores também alcançaram 99,99% de precisão em estados quânticos especializados, essenciais para a construção de computadores quânticos potentes e confiáveis. As descobertas marcam mais um passo em direção a máquinas capazes de, eventualmente, ameaçar a segurança criptográfica do Bitcoin.
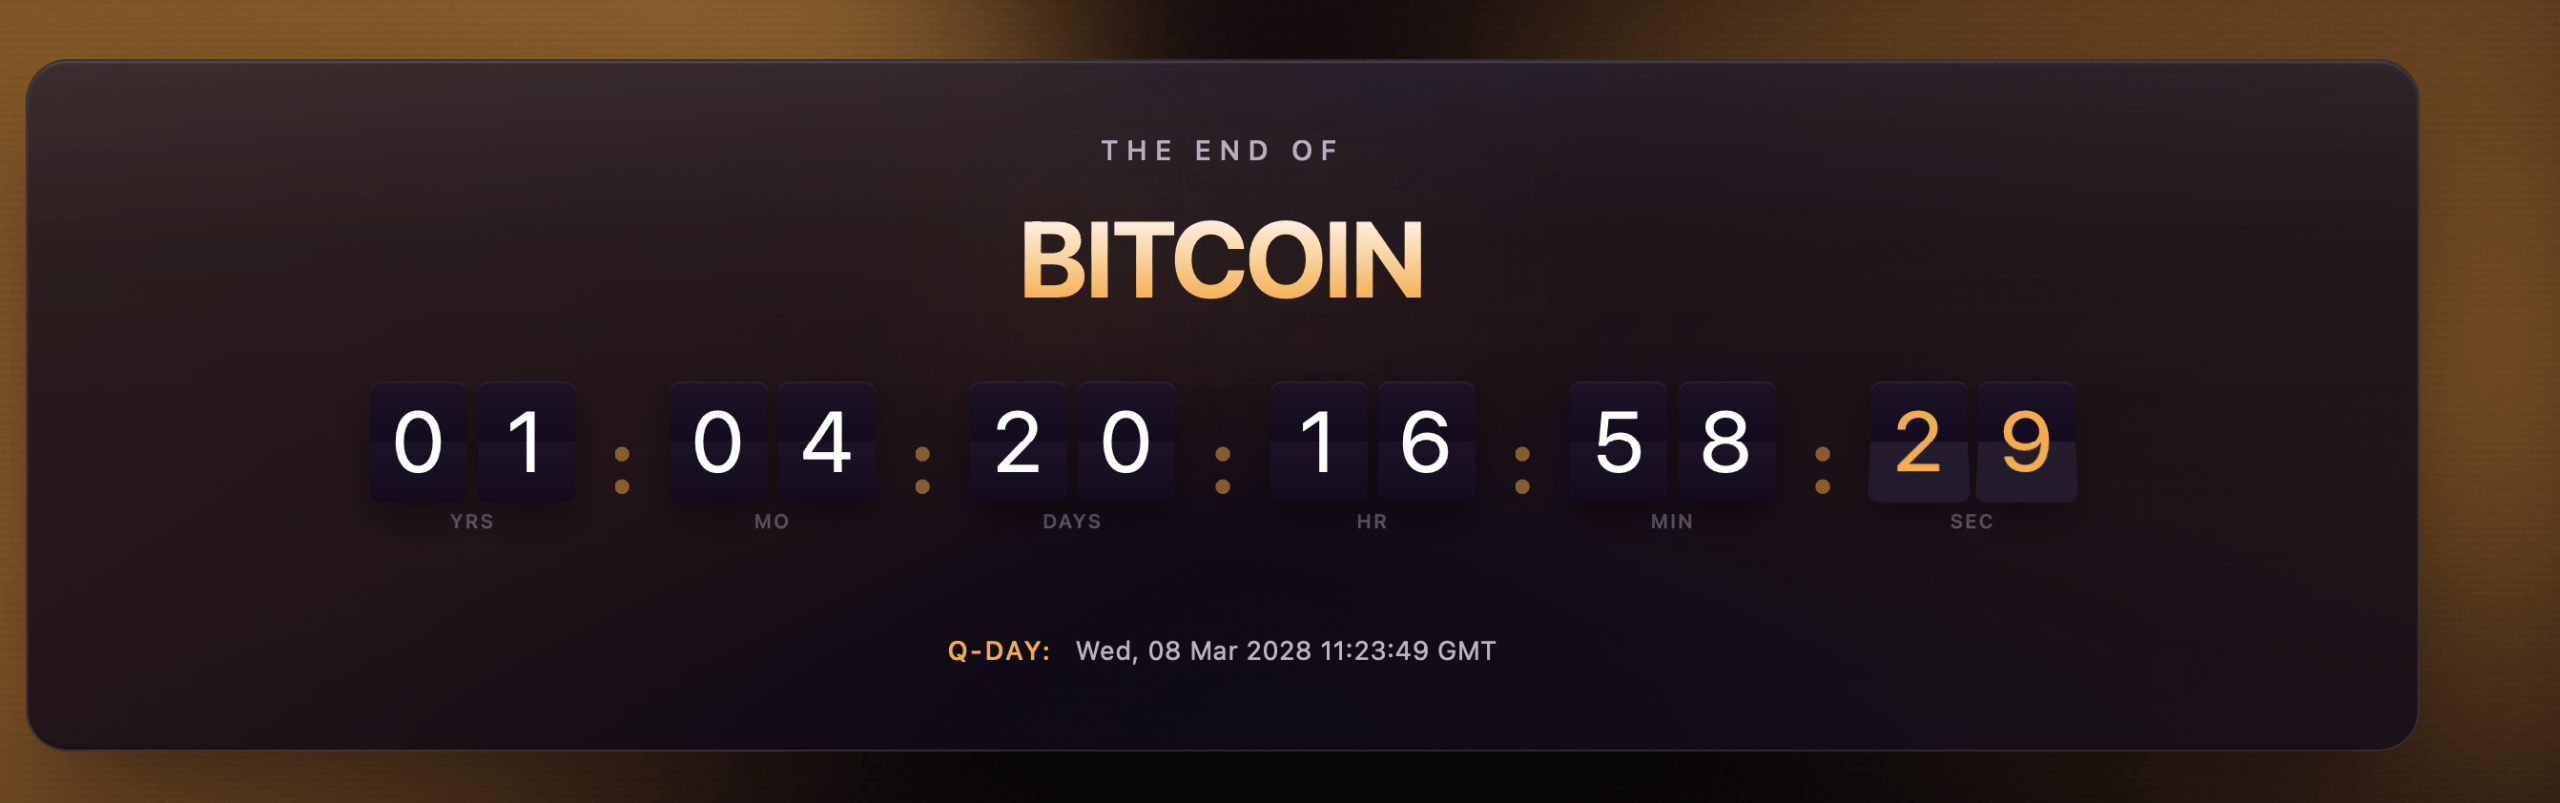
Os colaboradores da Quantum Alliance também desenvolveram um “Quantum Doom Clock” que aponta março de 2028 como uma das primeiras janelas possíveis para o surgimento de uma máquina capaz de quebrar as proteções existentes.
O relógio acompanha a rapidez com que os computadores quânticos estão evoluindo, medindo seus qubits, as unidades básicas do poder de computação quântica. Os pesquisadores estudam o crescimento histórico, identificam as máquinas mais potentes e usam essas informações para estimar quando os computadores poderão atingir os cerca de 856.000 qubits físicos que seu modelo considera necessários para quebrar a segurança atual das criptomoedas.
Essa data não é uma previsão de um ataque inevitável. Outros pesquisadores acreditam que é mais provável que o perigo surja durante a década de 2030. Ainda assim, preparar toda uma rede de criptomoedas para uma nova tecnologia de segurança não é tão simples quanto atualizar uma senha.
Nove organizações buscam padrões comuns de segurança
A Quantum Alliance inclui colaboradores da Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault e Hacken. Em vez de criar outra blockchain, o grupo pretende estabelecer padrões disponíveis publicamente para avaliar se as redes existentes estão preparadas para ataques quânticos. Seu trabalho abrange quatro áreas, incluindo a migração de fundos existentes para uma criptografia mais segura, a avaliação de tecnologias de privacidade, a proteção de carteiras e a garantia de que as ferramentas de segurança funcionem em diferentes blockchains.
Christopher Smith, fundador e CEO da Quantus, explicou essa ambição. “No futuro, a ‘criptografia pós-quântica’ será chamada simplesmente de ‘criptografia’ e todo o resto estará em um museu”, comentou Smith. O grupo segue o modelo da Internet Engineering Task Force, onde propostas técnicas são desenvolvidas abertamente, em vez de serem ditadas por uma única empresa.
O maior problema talvez seja o Bitcoin que ninguém consegue movimentar
Mesmo que o Bitcoin adote uma criptografia mais forte, algumas moedas podem permanecer expostas. Fundos mantidos em carteiras esquecidas, contas perdidas ou endereços cujos proprietários nunca atualizam representam um grande desafio. Ninguém pode simplesmente ordenar que todos os detentores de Bitcoin movimentem seu dinheiro. E o problema vai além do Bitcoin. Sistemas de stablecoins, pontes de blockchain e outras infraestruturas de criptomoedas também dependem de proteções criptográficas que futuros computadores quânticos podem vençar.
A Aliança tem como objetivo publicar testes comuns e diretrizes de migração, em vez de ditar como redes individuais devem responder. Por enquanto, o pesadelo quântico do setor permanece teórico. A questão mais difícil é se milhões de bitcoins poderão ser protegidos antes que isso mude.
O Google anunciou um grande avanço na computação quântica, demonstrando uma técnica que reduz os erros em 40 vezes e pode ajudar a tornar os poderosos computadores quânticos mais práticos. Esse avanço ocorre em um momento em que os pesquisadores…
Leia agora: Google destaca avanço “mágico” na computação quântica e o “Q-Day” do Bitcoin

Este artigo foi traduzido do inglês usando IA. A versão original em inglês é a fonte autorizada; traduções automáticas podem conter imprecisões, especialmente em terminologia jurídica e regulatória.