一名攻击者通过利用UNCX Network的共享归属合约,将一小笔剩余代币头寸转化为86,000美元的收益。10月14日发生的此次安全事件暴露了该锁定资产系统中存在的记账漏洞,目前系统内仍有325万美元未被提取。
8.6万美元漏洞攻击重创锁仓代币矿池

分享
要点:
- 安全公司 Blockaid 于 10 月 14 日发现了一起针对 UNCX 共享以太坊锁定池的攻击事件,涉案金额达 86,000 美元。
- Exvul安全研究人员追踪发现,UNCX的漏洞源于存在缺陷的份额核算机制,该机制导致5种代币的存入资产暴露在外。
- 鉴于池中剩余的325万美元仍存疑,UNCX已暂停新增锁定头寸。
8.6万美元的漏洞如何将代币锁定变成负债
本周三,区块链安全公司Blockaid就一起针对UNCX Network(前身为Unicrypt)的攻击事件拉响了警报。据报道,攻击者并未窃取私钥或入侵个人钱包,而是操纵了合约自身的记账机制,从而提取了属于其他用户的代币。
“攻击者在共享代币池中创建了解锁头寸,释放了一笔大额头寸,向池中捐赠代币,随后取消了一笔已充值的解锁头寸,从而使剩余的一小笔解锁头寸能够提取其他用户的锁定代币,”Blockaid在X平台上写道。
真正令人瞠目结舌的是事件留下的余波。当Blockaid发现此次攻击仍在进行时,受影响的以太坊智能合约中仍有约325万美元的资产。随后,Exvul的安全研究人员对导致此次盗窃得以实现的会计漏洞提供了详细解释。
什么是共享代币解锁池?
要理解这起事件,了解 UNCX 的实际运作机制很有帮助。该平台自 2020 年起运营,为加密货币项目提供工具,用于锁定流动性并按预定时间表分发代币。其服务有助于创始人、开发者和投资者证明,某些资产在约定日期之前无法出售。
代币归属机制与企业股票激励计划非常相似。受益人不会一次性获得全部资产,而是分阶段逐步获取,有时还需经过初始等待期。这种安排旨在遏制早期抛售行为,并帮助参与者持续关注项目的长期前景。
共享归属池将这种安排进一步深化。多个去中心化金融(DeFi)项目不再为每次分配部署独立合约,而是将代币放入共同的智能合约基础设施中。每个头寸都有其记录的余额和释放时间表,而合约则负责为所有人进行账务管理。
这种方式既方便,通常成本更低,也更易于管理。但其中存在一个隐患:当共享记账系统出现故障时,属于互不相关的项目的资金可能会突然陷入同样的困境。
一笔微不足道的剩余头寸竟成了攻击者的“黄金门票”
据 Exvul 称,该漏洞的核心在于 UNCX 的 VestingManager 合约及其对已释放和已取消代币份额的处理。这些份额代表了对合约内持有代币的会计索赔权。 攻击者首先创建了新的归属头寸,随后从一个大额头寸中释放了代币。 随后,又有额外代币存入池中,且一个先前已注资的头寸被取消。这一系列操作导致了关键的会计差异。 安全研究人员解释称,合约的 release() 函数虽然减少了全局变量 _totalTokenShares 的数值,却未相应地从该头寸的 _depositedShares 记录中移除已释放的份额。 当该头寸随后被取消时,合约根据最初记录的存入量扣除股份,实际上将同一笔减少额计算了两次。一次直接的代币捐赠进一步扭曲了计算结果。 结果是一个微小的剩余归属头寸,却能够主张其他用户存款所对应的资产。 通俗地说,合约的账本已无法准确反映谁拥有哪些权益。攻击者找到了一种方法,让一个几乎为零的头寸表现得仿佛拥有更大的索赔权。这无需窃取任何私钥,全靠合约自身的数学逻辑完成了这一切。
研究人员追踪资金流向,发现十种代币被盗
最初,报道的盗窃案涉及五种不同的加密货币:EDGEN、ZC、PEPECOIN、LO0P 和 PAAL。UNCX 随后发布的更新将数量修正为十种代币。这便引出了真正的关键所在:攻击者并非仅仅从其控制的账户中提取资金。 据称,存在缺陷的份额计算机制导致某位参与者的持仓触及了属于他人的资产。对于一家以防止代币过早提现为核心业务的平台而言,这无疑是一个极其尴尬的困境。
UNCX采取措施控制损失
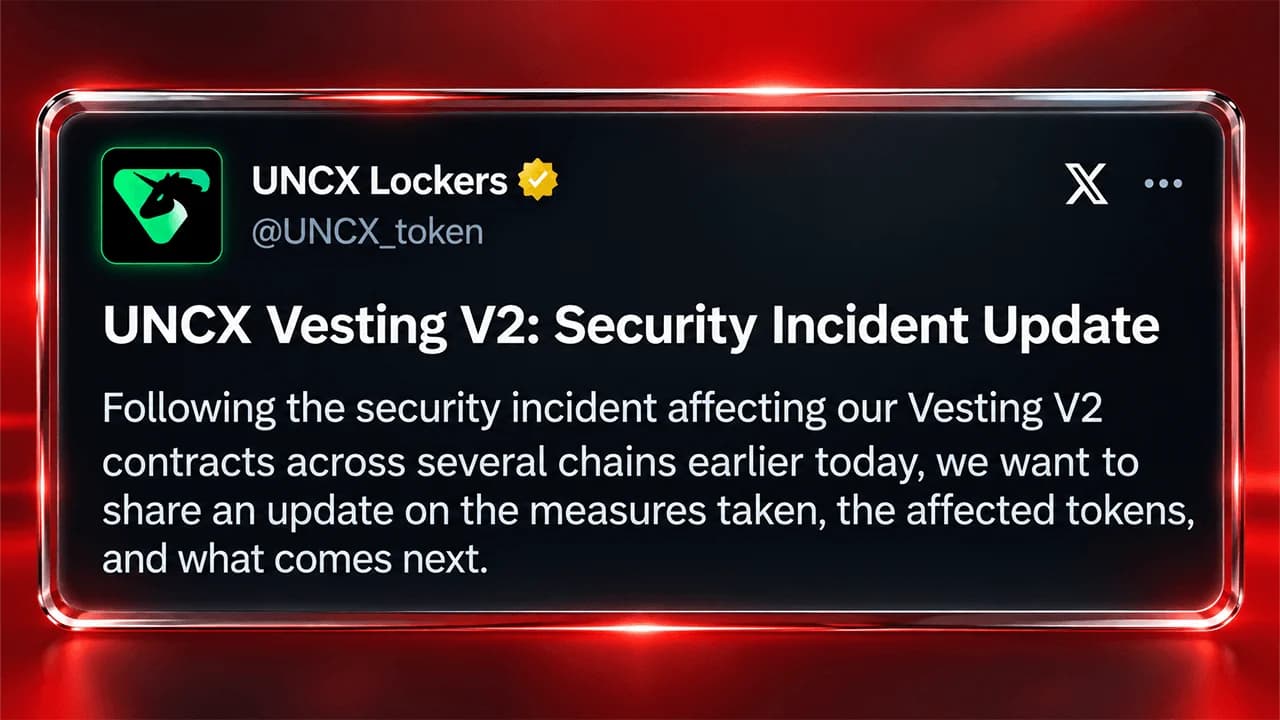
UNCX 在 X 平台上承认了该事件,并在其团队审查交易并评估损失期间,阻止了新的解锁头寸进入受影响的合约。该平台还针对所有解锁合约设定了 100 ETH 或等值金额的固定手续费,在调查进行期间为常规活动设置了另一道障碍。
在周三东部时间晚上7点的最新公告中,UNCX确认此次漏洞利用事件影响了横跨四个区块链(包括以太坊、Base、BNB Chain和Robinhood Chain)的十种代币。该公司将每笔锁定的固定费用上调至1,000 ETH以上,将代币手续费提高至5%,并关闭了用于规避这些费用的途径。
UNCX强调,其流动性锁仓服务和旧版归属合约未受影响。与此同时,该公司正与执法部门及SEAL 911合作调查此次安全事件。
追回工作启动,被盗资金仍下落不明
UNCX表示,无论是最初的攻击者还是模仿者,均未归还任何被盗资金。该平台正在联系受影响的项目,建议不要在受影响的交易池中交易相关代币,并正在准备一份包含财务调查结果和拟议恢复计划的全面事件报告。
目前,最终损失金额尚不明确,攻击者仍持有被盗资产。
Brooklyn DA and the FBI said they dismantled 241 crypto scam websites and 112 servers tied to fraud that stole millions from Americans. read more.
立即阅读: 布鲁克林地区检察官和联邦调查局捣毁大规模国际加密货币诈骗案

本文由人工智能从英文翻译而来。英文原版为权威来源;自动翻译可能存在不准确之处,尤其是在法律和监管术语方面。