Depuis 25 ans, les cryptographes soupçonnaient que les mystérieuses « graines de chiffrement » de la NSA pouvaient dissimuler une porte dérobée. L’intelligence artificielle (IA) « Claude » d’Anthropic a résolu l’énigme en moins de 30 minutes, révélant une explication étonnamment banale.
Claude AI résout un mystère cryptographique de la NSA vieux de 25 ans
ÉCRIT PAR

PARTAGER
Points clés
- Anthropic affirme que Claude a résolu en moins de 30 minutes un mystère de chiffrement de la NSA vieux de 25 ans.
- Les cinq clés de départ de courbes à champ premier du NIST remontent à un générateur de l'époque Unix utilisant des horodatages de 1997-1998.
- La prime de 36 864 dollars offerte par Anthropic a été attribuée à l’ISRG, tandis que l’origine de la clé de départ B-163 reste inconnue.
Pendant des décennies, certains des cryptographes les plus brillants au monde ont couru après un fantôme. Cinq courbes mathématiques utilisées pour protéger les communications sur Internet comportaient des nombres mystérieux fournis par l’Agence nationale de sécurité (NSA), et personne ne parvenait à expliquer de manière satisfaisante d’où provenaient ces nombres. Les théories allaient de blagues oubliées à des failles délibérément introduites. C’est alors que l’IA Claude d’Anthropic s’est attaquée à cette énigme et a retracé l’origine de ces nombres jusqu’à un ancien programme informatique et des horodatages datant de près de trois décennies.
Un mystère vieux de 25 ans, avec la NSA au cœur de l’affaire
L’histoire commence à la fin des années 1990, lorsque des mathématiciens élaboraient des normes pour la cryptographie à courbes elliptiques, une méthode de protection des informations numériques reposant sur des mathématiques sophistiquées. Cinq courbes, connues sous les noms de P-192, P-224, P-256, P-384 et P-521, ont finalement été intégrées aux normes publiées par le National Institute of Standards and Technology (NIST). Leurs fondements mathématiques ont contribué à sécuriser des sites web, des transactions financières et des communications gouvernementales.
 Mais voici le hic. Chaque courbe avait été construite à partir d’un mystérieux nombre de départ de 160 bits, appelé « graine ». N’importe qui pouvait vérifier la procédure mathématique utilisée pour produire les courbes, mais personne ne savait comment la NSA avait choisi ces nombres d’origine. Cette question restée sans réponse a alimenté les spéculations selon lesquelles l’agence aurait délibérément sélectionné ces « graines » afin de dissimuler une faille que seuls ses propres spécialistes pourraient exploiter.
Les cryptographes Neal Koblitz et Alfred Menezes ont examiné cette controverse dans leur article de 2015 intitulé « A Riddle Wrapped in an Enigma » (Une énigme enveloppée dans un mystère). Aucune porte dérobée concrète n’a jamais été mise en évidence, mais le mystère a persisté.
La phrase secrète qui n’aurait apparemment jamais existé
Pendant des années, l’explication la plus courante faisait intervenir Jerry Solinas, mathématicien de la NSA, qui aurait fourni les graines d’origine. Solinas et d’autres se souvenaient que les nombres avaient été générés par le hachage de phrases humoristiques en anglais, peut-être quelque chose ressemblant à « Jerry deserves a raise » (« Jerry mérite une augmentation »). Le hachage convertit les informations en une empreinte mathématique de longueur fixe. Malheureusement, personne ne se souvenait des phrases exactes, et l’ordinateur d’origine aurait été remplacé.
Solinas lui-même a tenté de reconstituer le processus, sans succès. Le mystère a fini par avoir un prix. En octobre 2023, le cryptographe Filippo Valsorda a offert une récompense de 12 288 dollars à quiconque pourrait expliquer l’origine des graines. Un accord de contrepartie caritative a porté la récompense potentielle à 36 864 dollars. Pendant trois ans, personne n’est venu réclamer cette somme. C’est alors que Claude est entré en scène.
Claude trouve la réponse qui se cachait sous le nez de tout le monde
D’après les recherches d’Anthropic publiées le 16 octobre, un employé a demandé à un modèle de recherche interne de Claude d’étudier les graines sans mentionner la théorie de longue date de la phrase secrète. Le modèle a commencé à examiner les schémas associés à d’anciens programmes informatiques. Un indice a immédiatement sauté aux yeux. Plusieurs graines contenaient des groupes de nombres dont les bits les plus significatifs étaient systématiquement à zéro, un schéma dont la probabilité d’apparaître de manière aléatoire est d’environ 1 sur 5 810. Cela indiquait l’utilisation de lrand48, un générateur de nombres pseudo-aléatoires couramment utilisé dans les environnements de programmation de l’ère Unix. Contrairement aux processus véritablement aléatoires, les générateurs pseudo-aléatoires produisent des séquences prévisibles dès lors que leurs valeurs de départ sont connues. Claude a remonté le fil des calculs mathématiques, a reconstitué les états internes du générateur et a reproduit à l’identique les graines publiées. C’est alors que la véritable surprise est apparue.
Les valeurs de départ correspondaient à des horodatages Unix, c'est-à-dire à des représentations numériques ordinaires de dates et d'heures, datant de 1997 et 1998. Le raisonnement enregistré par le modèle reflétait son incrédulité apparente. « C'est stupéfiant : cela résout un mystère vieux de 25 ans. » Tout cela a pris moins de 30 minutes.
Cinq courbes, cinq horodatages et une coïncidence extraordinaire
Les valeurs de départ récupérées ont permis de relier les cinq courbes de champ de nombres premiers du NIST à des dates précises comprises entre mai 1997 et avril 1998. La courbe P-192 provenait d’un horodatage correspondant au 18 mai 1997, tandis que la courbe P-521 remontait au 8 août de la même année. La courbe P-256 a suivi le 16 août, la P-384 le 30 août et la P-224 le 3 avril 1998. La méthode apparente était d’une simplicité presque comique. Il s’agissait d’initialiser un générateur de nombres aléatoires ordinaire avec un horodatage, de produire des graines candidates, de les tester par rapport à des exigences mathématiques et de poursuivre la recherche jusqu’à ce qu’une courbe acceptable émerge.
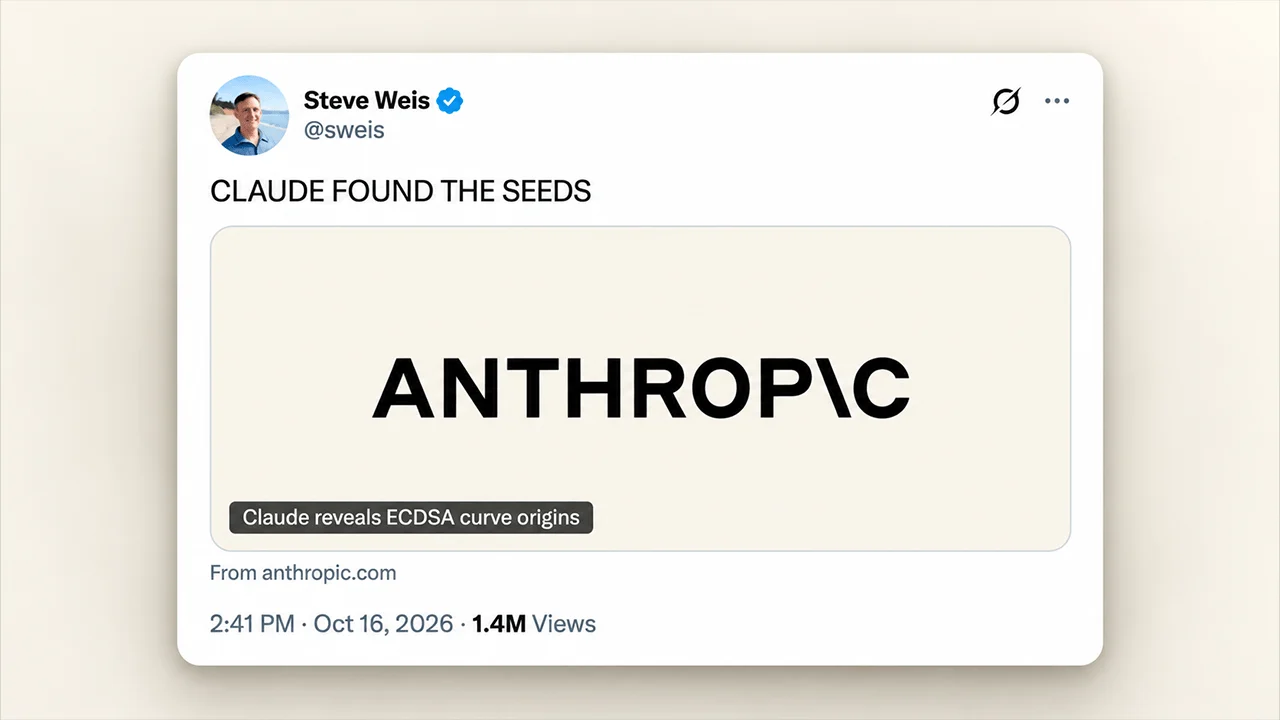
Voici une vidéo qui l’explique : https://t.co/BEC7wJ641p
— Steve Weis (@sweis) 16 octobre 2026
Pour P-256, la graine acceptée est apparue à la 1 842e candidate. Pour P-224, il a fallu 7 026 candidates. Les correspondances étaient exactes, reproduisant les 160 bits des graines publiées plutôt que de simplement produire des nombres d’apparence similaire. Valsorda a reproduit ces résultats de manière indépendante à l’aide du langage de programmation Go, confirmant ainsi ces conclusions. Anthropic a également publié le code source afin que d’autres puissent vérifier ces travaux. Ces résultats fournissent des preuves mathématiques solides en faveur de cette méthode de génération, bien qu’ils ne permettent pas d’établir avec précision qui a utilisé le logiciel d’origine ni pourquoi certains candidats ont été rejetés.
Ce que cette découverte signifie pour la sécurité sur Internet
Les implications sont rassurantes, même si elles ne constituent pas une garantie universelle de sécurité. Une préoccupation de longue date concernait la possibilité que la NSA dispose d’une liberté suffisante lors de la sélection des graines pour choisir délibérément des courbes mathématiquement vulnérables. Le processus reconstitué semble avoir offert bien moins de choix que ce qu’exigeraient certaines attaques hypothétiques. Les chercheurs d’Anthropic ont estimé la liberté de sélection à environ 30 bits selon des hypothèses généreuses, ce qui est considérablement inférieur aux quelque 70 bits envisagés dans un scénario proposé de sélection de failles.
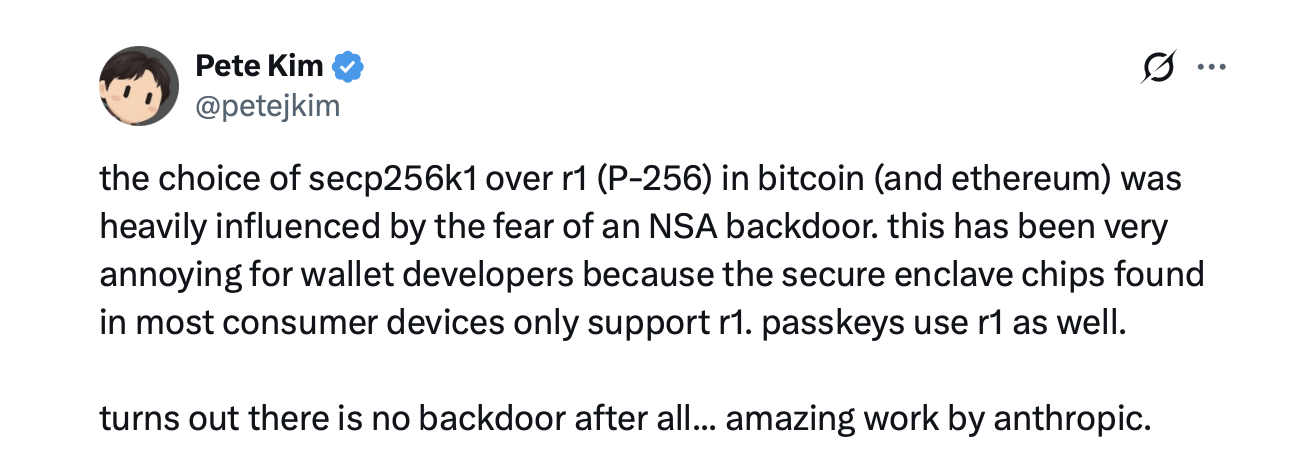
Cela rend cette théorie particulière de la « porte dérobée » nettement moins plausible. Il est important de noter que cette découverte ne remet pas en cause la cryptographie à courbe elliptique ni n’établit que toutes les faiblesses possibles ont été écartées. Elle n’affecte pas non plus directement Bitcoin ou Ethereum, qui utilisent une courbe elliptique différente appelée secp256k1.
Gregory Maxwell jette un froid sur le grand moment de Claude
Il est intéressant de noter que le développeur de Bitcoin Gregory Maxwell a émis un avis moins enthousiaste, affirmant sur Hackernews qu’il avait suggéré, le 20 septembre, à un ami dont les crédits Anthropic AI arrivaient à expiration, d’enquêter sur ce même mystère cryptographique. L’agent IA de cet ami a passé des heures sur le problème sans succès, ce qui n’a pas impressionné Maxwell quant à ses capacités de raisonnement.
Maxwell, critique virulent de l’approche d’Anthropic en matière d’IA, s’est demandé si l’entreprise avait limité les capacités du modèle de son ami et s’est moqué du battage médiatique entourant la découverte de Claude. Il s’est toutefois abstenu de s’attribuer le mérite ou de contester les conclusions, suggérant que la différence de résultats reflétait peut-être simplement la manière dont l’IA avait été guidée.
« Je ne dis pas cela pour suggérer que Misanthropic ait une nouvelle fois détourné le travail de quelqu’un d’autre — c’est une question évidente que beaucoup de gens se sont sûrement posée et dont le succès dépendait sans doute d’une utilisation experte (ce qui n’était absolument pas le cas dans l’exemple de mon ami) », a écrit Maxwell. « Mais cela m’amène à me demander si l’entreprise n’a pas discrètement dégradé les performances du modèle. »
La prime est versée, mais des questions subsistent
Cette découverte a finalement mis un terme au défi lancé par Valsorda il y a trois ans. L’équipe d’Anthropic a versé la prime de 36 864 dollars à l’Internet Security Research Group, qui gère Let’s Encrypt. Valsorda a décrit cette découverte comme quelque chose qui « contribue à écrire une page de l’histoire de la cryptographie et renforce notre confiance dans ces primitives cryptographiques essentielles ». Quelques zones d’ombre subsistent. Les chercheurs n’ont pas encore pleinement expliqué pourquoi certains candidats mathématiquement valables ont été écartés, et l’origine de la graine d’une autre courbe, B-163, reste incertaine.
Pourtant, le mystère central semble résolu. Après des décennies de soupçons, de spéculations et de tentatives infructueuses pour reconstituer une phrase secrète supposée oubliée, la réponse se trouvait dans une simple routine informatique des années 1990. Les mystérieux chiffres de la NSA ne cachaient pas nécessairement un secret complexe. Ils servaient peut-être simplement à marquer le temps.
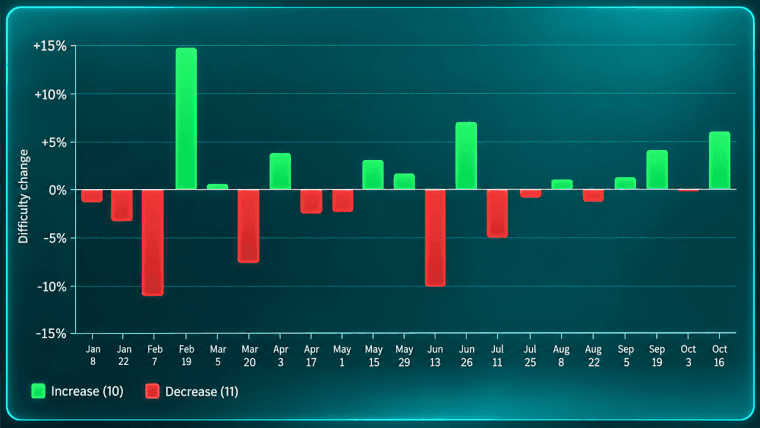
La difficulté de minage du Bitcoin a augmenté de 5,92 % pour atteindre 140,58 billions, ce qui représente la troisième plus forte hausse de l'année 2026, alors que le hashrate a dépassé 1 ZH/s.
Lire: Difficulté de minage du bitcoin +5,92 %, 3e plus forte hausse 2026

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.