ある攻撃者は、UNCX Networkの共有ベスティング契約を悪用し、わずかな残りのトークン保有分を86,000ドルの利益に変えました。10月14日に発生したこの侵害事件により、資産をロックする目的で設計されたシステムに帳簿管理上の欠陥があることが明らかになりましたが、システム内には依然として325万ドルが残されています。
8万6000ドル相当のエクスプロイトが、トークンをロックする暗号資産プールを揺るがしています。

共有
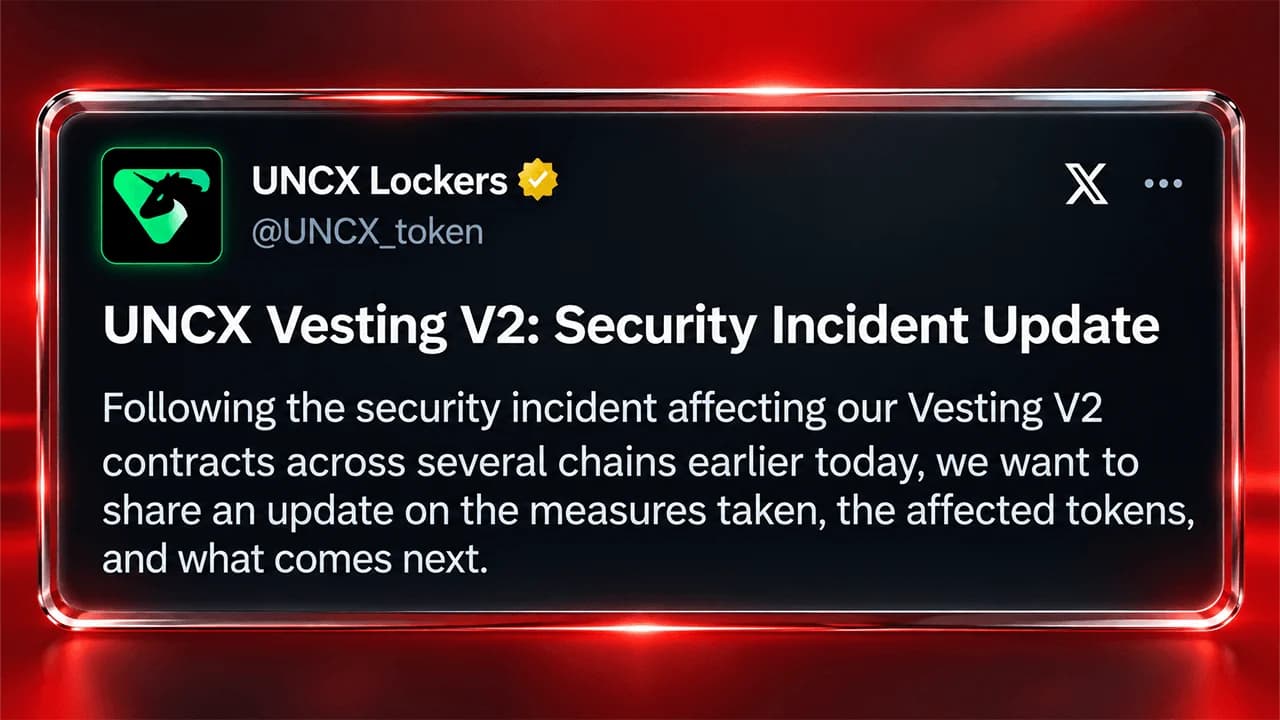
主なポイント:
- セキュリティ企業のBlockaidは10月14日、UNCXの共有イーサリアム・ベスティング・プールで86,000ドル相当の悪用事例を確認しました。
- Exvulのセキュリティ研究者は、UNCXの脆弱性が5種類のトークンの預け入れを露呈させてしまった不適切なシェア計算にあると突き止めました。
- UNCXは、プール内に残っている325万ドルを巡る疑問が解消されない中、新たなベスティングポジションの開設を制限しました。
8万6,000ドルの悪用が、トークンのロックを負債に変えた経緯
水曜日、ブロックチェーンセキュリティ企業Blockaidは、UNCX Network(旧称Unicrypt)を標的としたエクスプロイトについて警鐘を鳴らしました。報道によると、攻撃者は秘密鍵を盗んだり個々のウォレットに侵入したりするのではなく、コントラクト自体の会計処理機構を操作して、他のユーザーに属するトークンを引き出したということです。
「攻撃者は共有トークンプールにベスティングポジションを作成し、大規模なポジションを解放した後にトークンを寄付し、さらに補充されたベスティングをキャンセルすることで、わずかに残ったポジションを利用して他のユーザーのロックされたトークンを引き出した」とBlockaidはXに投稿しました。
真に驚くべきは、その後に残された状況でした。Blockaidが攻撃の進行を特定した時点でも、影響を受けたイーサリアムスマートコントラクト内には依然として約325万ドルが残されていました。その後、Exvulのセキュリティ研究者らが、この窃取を可能にした会計上の欠陥について詳細な説明を行いました。
共有トークン・ベスティング・プールとは?
この手口を理解するには、UNCXが実際にどのような役割を果たしているかを知っておくと役立ちます。2020年から運営されているこのプラットフォームは、暗号資産プロジェクトに対し、流動性をロックし、あらかじめ定められたスケジュールに従ってトークンを分配するためのツールを提供しています。そのサービスは、創業者、開発者、投資家が、合意された日付までは特定の資産を売却できないことを証明するのに役立ちます。
トークンのベスティングは、企業の株式報酬制度とよく似た仕組みで機能します。受取人は資産を一度にすべて受け取るのではなく、場合によっては初期の待機期間を経た後、段階的に受け取ります。この仕組みは早期売却を抑制し、参加者がプロジェクトの長期的な展望にコミットし続けることを促します。
共有ベスティング・プールは、この仕組みをさらに一歩進めたものです。各割り当てごとに個別の契約を展開するのではなく、複数の分散型金融(DeFi)プロジェクトが、共通のスマートコントラクト・インフラストラクチャ内にトークンを配置します。各ポジションには独自の残高と解放スケジュールが記録されており、契約が全員分の会計管理を行います。
これは便利で、一般的にコストも低く、管理も容易です。しかし、落とし穴があります。共有された帳簿管理が混乱すると、無関係なプロジェクトの資金が突然、同じ窮地に陥ってしまう可能性があるのです。
わずかな残高ポジションが攻撃者にとっての「黄金のチケット」となった
Exvulによると、この脆弱性はUNCXのVestingManagerコントラクト、およびそのコントラクト内でのトークンシェアの解放・キャンセル処理に起因していました。これらのシェアは、コントラクト内に保有されるトークンに対する会計上の請求権を表しています。攻撃者はまず新しいベスティングポジションを作成し、その後、大規模なポジションからトークンを解放しました。 その後、追加のトークンがプールに預け入れられ、以前に資金が投入されていたポジションがキャンセルされました。この一連の操作により、重大な会計上の不一致が生じました。セキュリティ研究者らは、コントラクトの release() 関数がグローバル変数 _totalTokenShares の値を減少させた一方で、ポジションの _depositedShares レコードから解放されたシェアを対応して削除しなかったと説明しました。 その後、ポジションがキャンセルされた際、コントラクトは当初記録された預入額に基づいてシェアを差し引いたため、実質的に同じ減少分を二重に計上することになった。さらに、トークンの直接寄付によって計算がさらに歪められた。その結果、他のユーザーの預入金を裏付けとする資産を請求できる、ごくわずかな残存ベスティング・ポジションが生じてしまった。 つまり、コントラクトの台帳は誰が何を所有する権利を持つかを正確に反映しなくなっていたのです。攻撃者はほぼ空のポジションを、はるかに大きな権利を保有しているかのように振る舞わせる方法を見出したのです。秘密鍵を盗む必要はありませんでした。コントラクト自身の計算ロジックがその重労働を担ったのです。
研究者が資金の流れを追跡した結果、10種類のトークンが奪われたことが判明しました。
当初、盗難にはEDGEN、ZC、PEPECOIN、LO0P、PAALの5種類の暗号資産が関与していると報告されました。その後、UNCXからの最新情報により、その数は10種類のトークンに修正されました。ここで、真の問題点が浮き彫りになります。攻撃者は、単に自分が管理する口座から資金を引き出していたわけではなかったのです。 欠陥のある持分計算により、ある参加者のポジションが他者の資産にまで及んでしまったとされる。トークンの時期尚早な引き出しを防ぐことを事業の核心とするプラットフォームにとって、これはとりわけ厄介な事態である。
UNCX、被害拡大の防止に乗り出す
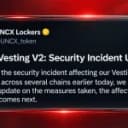
UNCXはX上でこの事案を認め、チームが取引を精査し被害状況を評価する間、影響を受けた契約への新たなベスティングポジションの追加を阻止しました。また、同プラットフォームはすべてのベスティング契約に対して100 ETH(または同等の価値)の定額手数料を設定し、調査が進む間、通常の活動に対するさらなる障壁を設けました。
水曜日の東部時間午後7時の最新アップデートで、UNCXはイーサリアム、Base、BNB Chain、Robinhood Chainを含む4つのブロックチェーンにわたる10種類のトークンが影響を受けたと確認しました。同社はロック1件あたりの一律手数料を1,000 ETH以上に引き上げ、トークン手数料を5%に増額するとともに、これらの手数料を回避するために使われていた手法も封鎖しました。
UNCXは、同社の流動性ロッカーおよび従来のベスティング契約には影響がないことを強調しました。一方、同社は法執行機関およびSEAL 911と協力し、この侵害事件の調査を進めています。
回収作業が始まるも、盗まれた資金は依然として行方不明
UNCXによると、当初の攻撃者も模倣犯も、盗まれた資金を一切返還していないという。同プラットフォームは、影響を受けたプロジェクトに連絡を取り、影響を受けたプールでの該当トークンの取引を控えるよう勧告するとともに、財務調査結果と回復計画案を盛り込んだ包括的なインシデントレポートを作成している。
現時点では最終的な損失額は不明であり、攻撃者は依然として盗まれた資産を保有しています。
Brooklyn DA and the FBI said they dismantled 241 crypto scam websites and 112 servers tied to fraud that stole millions from Americans. read more.
今すぐ読む: ブルックリン地検とFBI、大規模国際暗号資産詐欺を摘発

この記事はAIを使用して英語から翻訳されました。英語の原文が正式な情報源であり、自動翻訳には、特に法律および規制に関する用語において不正確な部分が含まれる場合があります。