O nouă coaliție formată din nouă organizații din domeniul blockchain abordează o problemă care ar putea pune în pericol, în cele din urmă, aproximativ 6,4 milioane de bitcoin, inclusiv un număr estimat la 1,1 milioane de BTC asociat cu Satoshi Nakamoto. Lansată săptămâna aceasta, Quantum Alliance își propune să stabilească standarde comune de securitate înainte ca puternicele calculatoare cuantice să poată sparge semnăturile digitale care protejează portofelele de criptomonede. Amenințarea nu s-a materializat încă, dar pregătirea pentru aceasta ar putea dura ani de zile.
9 grupuri blockchain se unesc pe fondul amenințării cuantice la Bitcoin
SCRIS DE

DISTRIBUIE
Puncte cheie
- Quantum Alliance a fost lansată pe 15 octombrie, cu nouă organizații care lucrează la elaborarea unor standarde comune de securitate.
- Aproximativ 6,4 milioane de BTC, inclusiv monede din era Satoshi, se confruntă cu o potențială expunere la viitoare atacuri cuantice.
- Cel mai mare obstacol pentru Bitcoin îl reprezintă actualizarea portofelelor și protejarea monedelor ale căror proprietari nu le mai pot transfera.
Nouă organizații din domeniul blockchain se unesc pe fondul amenințării cuantice
Aproape o treime din oferta de Bitcoin ar putea deveni, în cele din urmă, vulnerabilă la computerele cuantice, iar o nouă coaliție din industrie dorește să prevină această amenințare. Alianța Cuantică, lansată pe 15 octombrie la Lisabona, reunește nouă organizații din domeniul blockchain pentru a stabili standarde comune de protecție a rețelelor, portofelelor și infrastructurii criptomonedelor.
Contribuitorii fondatori estimează că aproximativ 6,4 milioane de BTC, inclusiv monedele asociate cu creatorul Bitcoin, Satoshi Nakamoto, au expus deja cheile publice pe care mașinile cuantice suficient de puternice le-ar putea exploata. Există însă o problemă importantă. Nimeni nu a construit încă un computer cuantic capabil să realizeze un astfel de atac.
De ce 6,4 milioane de Bitcoin se află în vizor
Problema se reduce la modul în care Bitcoin protejează dreptul de proprietate. Portofelele Bitcoin utilizează semnături digitale pentru a dovedi că o persoană are permisiunea de a-și cheltui monedele. Atunci când anumite portofele efectuează tranzacții, acestea dezvăluie chei publice care rămân vizibile permanent pe blockchain.
Computerele actuale nu pot, în mod realist, să lucreze în sens invers pornind de la aceste chei publice pentru a descoperi cheile private corespunzătoare. Însă computerele cuantice suficient de avansate, care utilizează o tehnică matematică numită algoritmul lui Shor, ar putea, potențial, să spargă această protecție.
Quantum Alliance estimează că aproximativ 6,04 milioane până la 6,4 milioane de BTC sunt deja expuse în acest mod, reprezentând aproximativ 30% din oferta totală de Bitcoin. Se estimează că 1,1 milioane de BTC asociate cu deținerile inițiale ale lui Satoshi Nakamoto se încadrează în discuția mai largă privind monedele potențial vulnerabile. Asta nu înseamnă că oricine poate fura aceste fonduri astăzi. Pericolul depinde de faptul că computerele cuantice vor deveni suficient de puternice și de fiabile pentru a sparge criptografia.
Cercetarea Google intensifică presiunea asupra numărătoarei inverse cuantice
Tensiunea crește pe măsură ce cercetătorii continuă să revizuiască estimările privind puterea de calcul necesară pentru a amenința Bitcoin. Joi, Google Quantum AI a dezvăluit o descoperire importantă folosind procesorul său cuantic Willow, demonstrând o tehnică numită „cultivarea stării magice” care a redus erorile cu un factor de 40. Cercetătorii au atins, de asemenea, o precizie de 99,99% în stările cuantice specializate, esențiale pentru construirea unor calculatoare cuantice puternice și fiabile. Descoperirile marchează un alt pas către mașini capabile să amenințe, în cele din urmă, securitatea criptografică a Bitcoin.
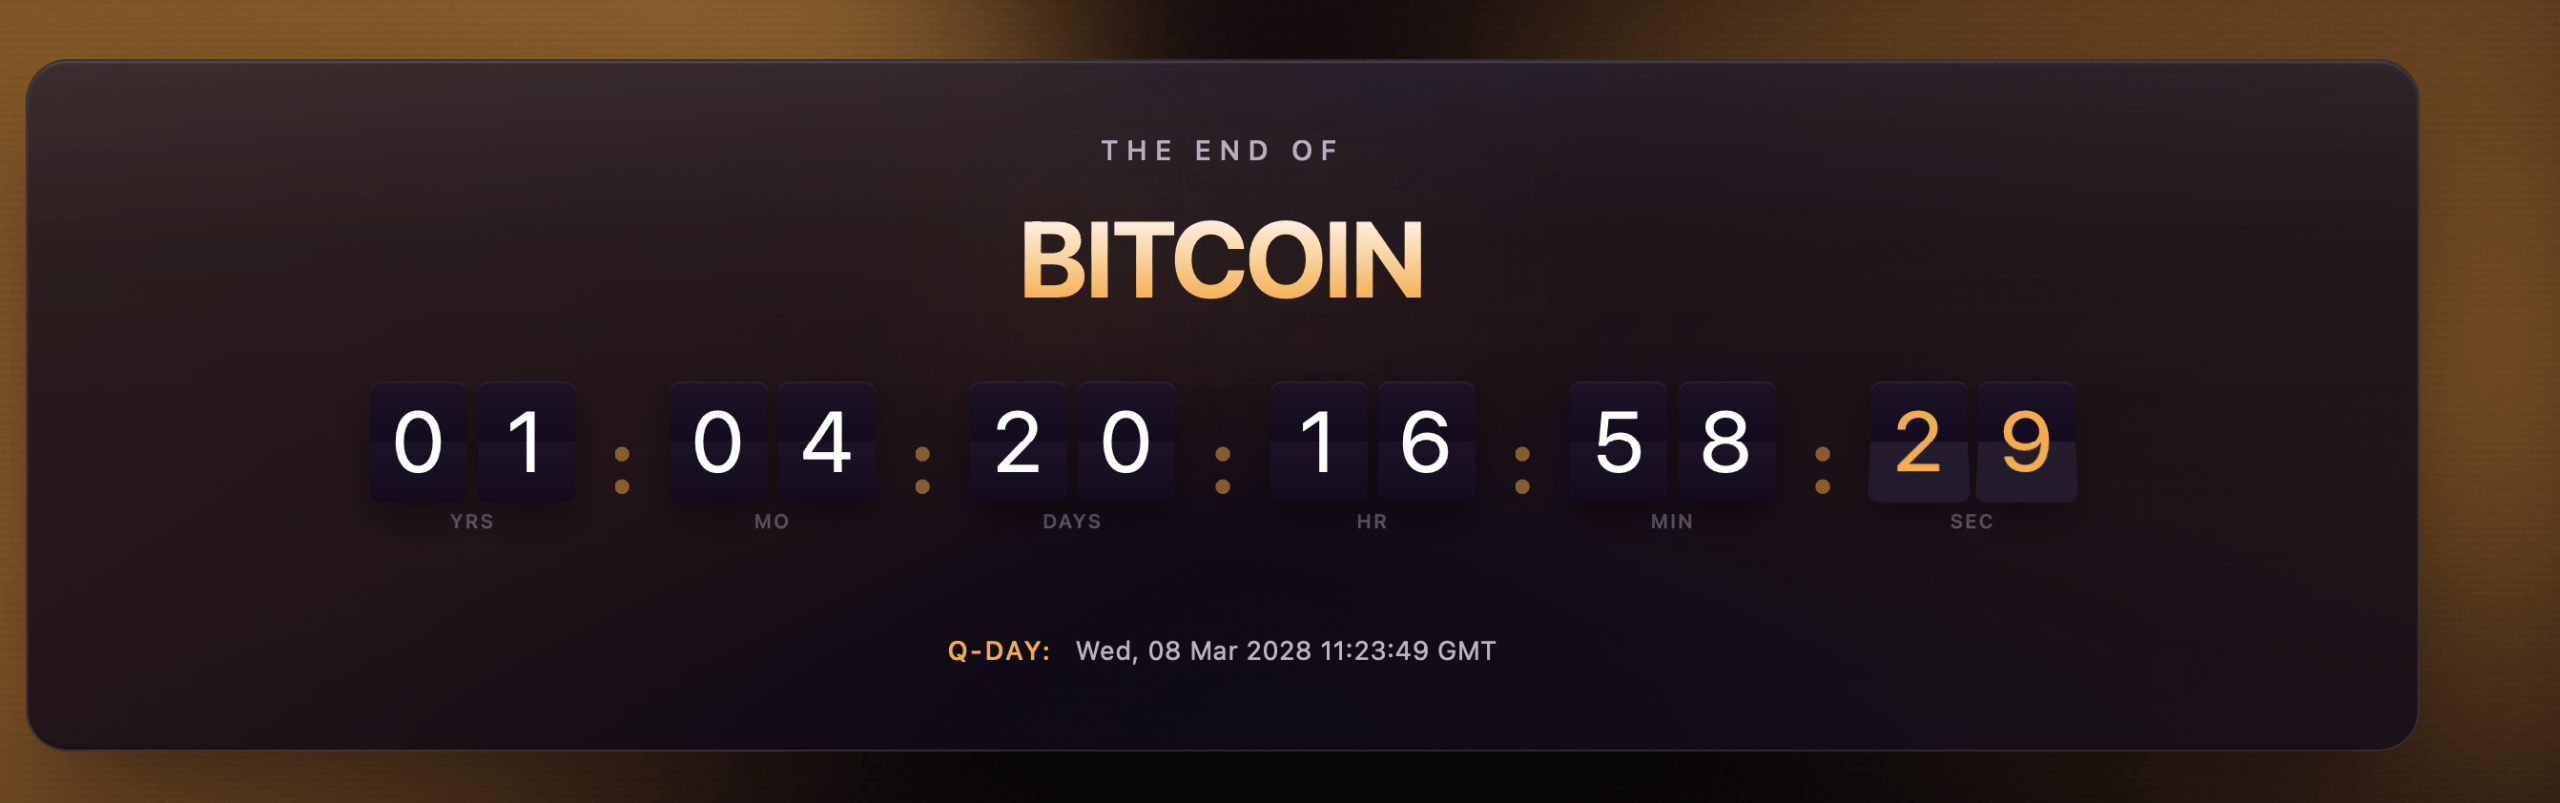
Colaboratorii Alianței Cuantice au dezvoltat, de asemenea, un „Quantum Doom Clock” care indică luna martie 2028 ca o primă fereastră posibilă pentru apariția unei mașini capabile să spargă protecțiile existente.
Ceasul urmărește ritmul de îmbunătățire a calculatoarelor cuantice prin măsurarea qubiților acestora, unitățile de bază ale puterii de calcul cuantic. Cercetătorii studiază evoluția din trecut, identifică cele mai puternice mașini și folosesc aceste informații pentru a estima momentul în care calculatoarele ar putea atinge aproximativ 856.000 de qubiți fizici, număr pe care modelul lor îl consideră necesar pentru a sparge securitatea actuală a criptomonedelor.
Această dată nu reprezintă o previziune a unui atac inevitabil. Alți cercetători consideră că este mai probabil ca pericolul să apară în anii 2030. Cu toate acestea, pregătirea unei întregi rețele de criptomonede pentru o nouă tehnologie de securitate nu este la fel de simplă ca actualizarea unei parole.
Nouă organizații caută standarde comune de securitate
Alianța Cuantică include colaboratori de la Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault și Hacken. În loc să creeze un alt blockchain, grupul intenționează să stabilească standarde accesibile publicului pentru a evalua dacă rețelele existente sunt pregătite pentru atacuri cuantice. Activitatea sa acoperă patru domenii, printre care transferul fondurilor existente către sisteme criptografice mai sigure, evaluarea tehnologiilor de confidențialitate, protejarea portofelelor și asigurarea funcționării instrumentelor de securitate pe diferite blockchain-uri.
Christopher Smith, fondator și CEO al Quantus, a explicat această ambiție. „În viitor, «criptografia post-cuantică» va fi numită pur și simplu «criptografie», iar tot restul va ajunge la muzeu”, a remarcat Smith. Grupul are ca model Internet Engineering Task Force, unde propunerile tehnice sunt elaborate în mod deschis, fără a fi dictate de o singură companie.
Cea mai dificilă problemă ar putea fi Bitcoin-ul pe care nimeni nu-l poate muta
Chiar dacă Bitcoin adoptă o criptografie mai puternică, unele monede ar putea rămâne expuse. Fondurile deținute în portofele uitate, conturi pierdute sau adrese ai căror proprietari nu își actualizează niciodată conturile reprezintă o problemă dificilă. Nimeni nu poate pur și simplu să le ordone tuturor deținătorilor de Bitcoin să-și mute banii. Iar problema se extinde dincolo de Bitcoin. Sistemele de monede stabile (stablecoin), punțile blockchain și alte infrastructuri de criptomonede se bazează, de asemenea, pe protecții criptografice pe care viitoarele computere cuantice le-ar putea depăși.
Alianța își propune să publice teste comune și linii directoare de migrare, mai degrabă decât să dicteze modul în care ar trebui să răspundă rețelele individuale. Deocamdată, coșmarul cuantic al industriei rămâne teoretic. Întrebarea mai dificilă este dacă milioane de Bitcoin pot fi protejate înainte ca acest lucru să se schimbe.
Google a anunțat o descoperire majoră în domeniul calculului cuantic, demonstrând o tehnică care reduce erorile de 40 de ori și ar putea contribui la creșterea gradului de practicabilitate al computerelor cuantice performante. Această realizare survine într-un context în care…
Citește acum: Google promovează o descoperire „magică” în cuantică; risc „Q-Day” pentru Bitcoin

Acest articol a fost tradus din limba engleză cu ajutorul inteligenței artificiale. Versiunea originală în limba engleză este sursa autoritară; traducerile automate pot conține inexactități, în special în terminologia juridică și de reglementare.