Une nouvelle coalition regroupant neuf organisations spécialisées dans la blockchain s'attaque à un problème qui pourrait, à terme, mettre en danger environ 6,4 millions de bitcoins, dont environ 1,1 million de BTC associés à Satoshi Nakamoto. Lancée cette semaine, la Quantum Alliance souhaite établir des normes de sécurité communes avant que de puissants ordinateurs quantiques ne parviennent à déchiffrer les signatures numériques protégeant les portefeuilles de cryptomonnaies. La menace n’est pas encore d’actualité, mais s’y préparer pourrait prendre des années.
9 groupes blockchain s'unissent contre la menace quantique sur Bitcoin
ÉCRIT PAR

PARTAGER
Points clés
- La Quantum Alliance a été lancée le 15 octobre et regroupe neuf organisations travaillant à l’élaboration de normes de sécurité communes.
- Environ 6,4 millions de BTC, y compris des pièces datant de l’époque de Satoshi, sont potentiellement exposés à de futures attaques quantiques.
- Le principal obstacle pour le Bitcoin réside dans la mise à niveau des portefeuilles et la protection des pièces dont les propriétaires ne peuvent plus disposer.
Neuf organisations de la blockchain s’unissent face à la menace quantique
Près d’un tiers de l’offre de Bitcoin pourrait à terme devenir vulnérable aux ordinateurs quantiques, et une nouvelle coalition sectorielle souhaite prendre les devants face à cette menace. La Quantum Alliance, lancée le 15 octobre à Lisbonne, rassemble neuf organisations spécialisées dans la blockchain afin d’établir des normes communes pour la protection des réseaux de cryptomonnaies, des portefeuilles et des infrastructures.
Ses membres fondateurs estiment qu’environ 6,4 millions de BTC, y compris les bitcoins associés au créateur du Bitcoin, Satoshi Nakamoto, ont déjà exposé des clés publiques qu’un ordinateur quantique suffisamment puissant pourrait exploiter. Il y a toutefois un bémol important : personne n’a encore construit d’ordinateur quantique capable de mener à bien une telle attaque.
Pourquoi 6,4 millions de bitcoins sont dans le collimateur
Le problème réside dans la manière dont le Bitcoin protège la propriété. Les portefeuilles Bitcoin utilisent des signatures numériques pour prouver qu’une personne est autorisée à dépenser ses bitcoins. Lorsque certains portefeuilles effectuent des transactions, ils révèlent des clés publiques qui restent visibles en permanence sur la blockchain. Les ordinateurs actuels ne sont pas en mesure, de manière réaliste, de remonter à partir de ces clés publiques pour découvrir les clés privées correspondantes. Mais des ordinateurs quantiques suffisamment avancés, utilisant une technique mathématique appelée « algorithme de Shor », pourraient potentiellement contourner cette protection. La Quantum Alliance estime qu’environ 6,04 millions à 6,4 millions de BTC sont déjà exposés de cette manière, ce qui représente environ 30 % de l’offre totale de bitcoins. On estime qu’environ 1,1 million de BTC, associés aux premiers avoirs de Satoshi Nakamoto, font partie de cette catégorie plus large de cryptomonnaies potentiellement vulnérables. Cela ne signifie pas pour autant que n’importe qui puisse voler ces fonds aujourd’hui. Le danger dépendra de la capacité des ordinateurs quantiques à devenir suffisamment puissants et fiables pour venir à bout de la cryptographie.
Google Research accentue la pression sur le compte à rebours quantique
La tension monte alors que les chercheurs continuent de revoir leurs estimations de la puissance de calcul nécessaire pour menacer le Bitcoin. Jeudi, Google Quantum AI a révélé une avancée majeure grâce à son processeur quantique Willow, en démontrant une technique appelée « culture d’états magiques » qui a permis de réduire les erreurs d’un facteur 40. Les chercheurs ont également atteint une précision de 99,99 % dans des états quantiques spécialisés, essentiels à la construction d’ordinateurs quantiques puissants et fiables. Ces résultats marquent une nouvelle étape vers la mise au point de machines capables, à terme, de menacer la sécurité cryptographique du Bitcoin.
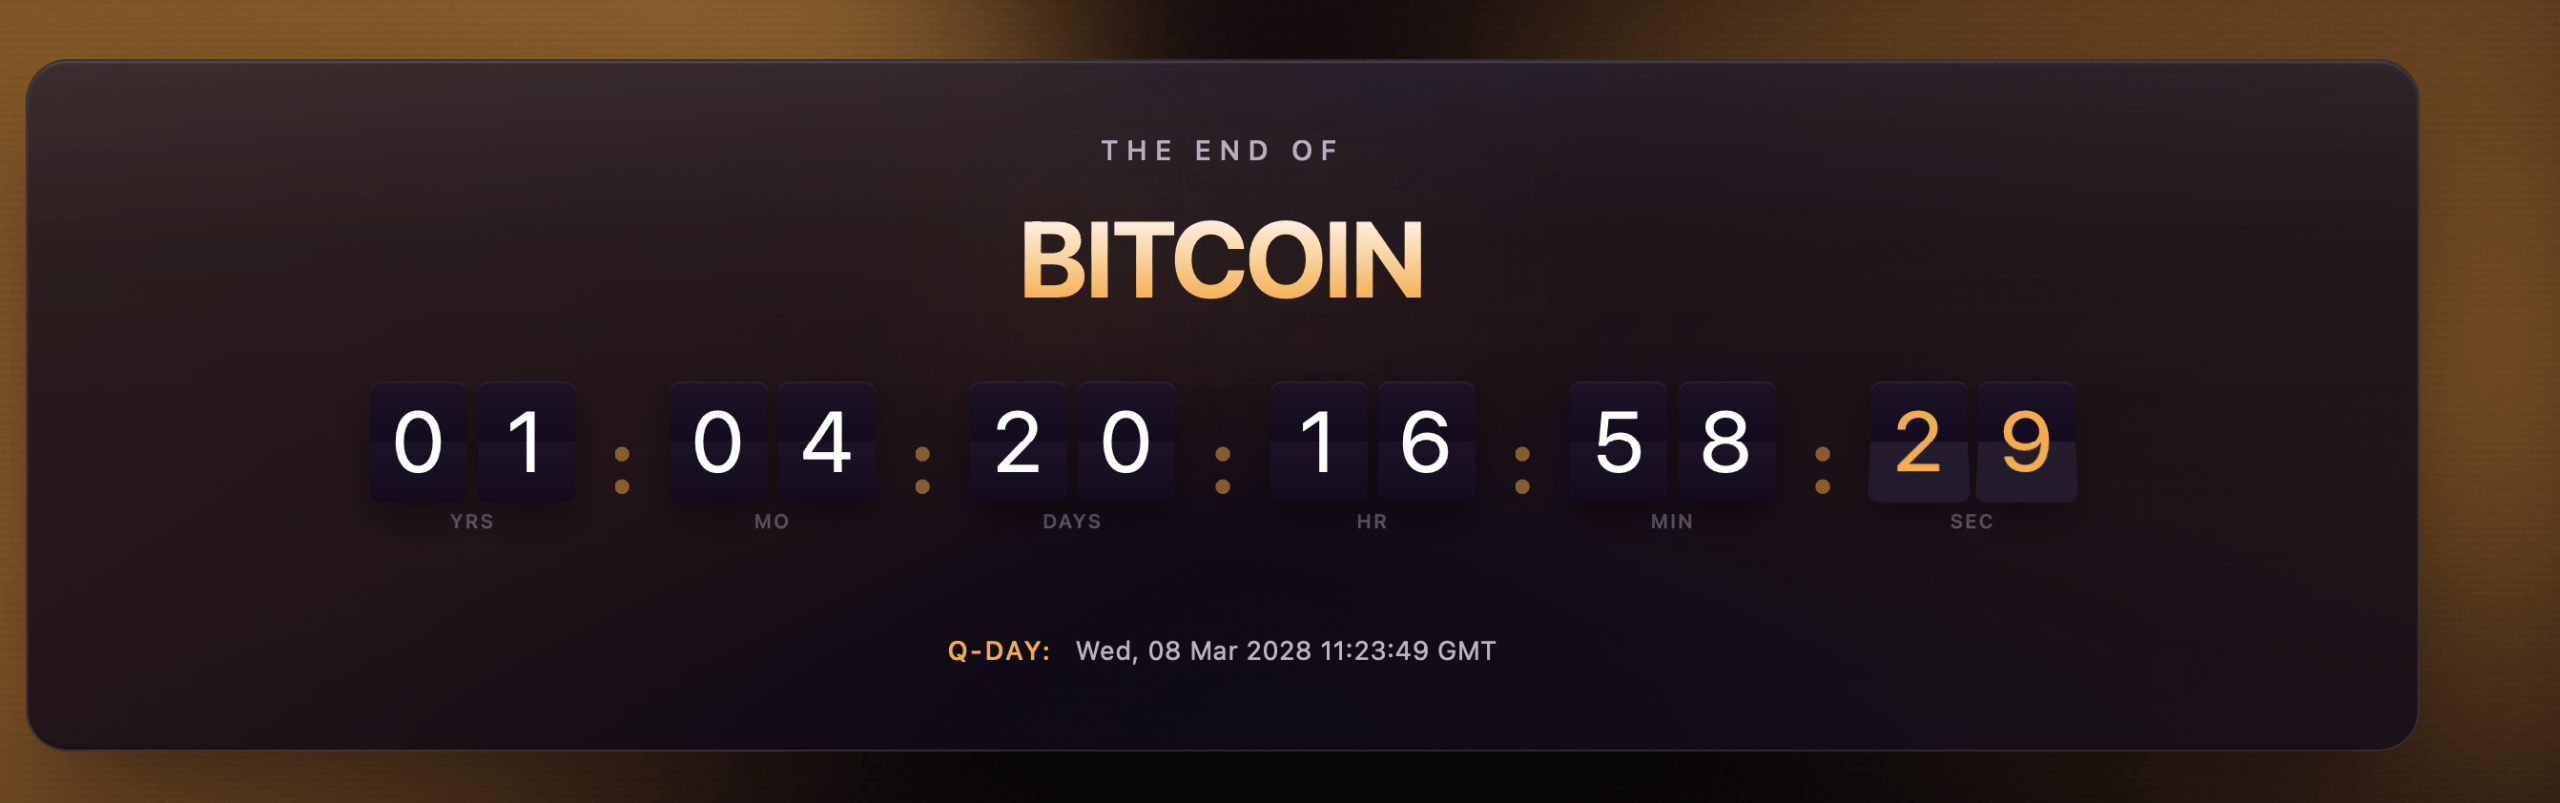
Les contributeurs de la Quantum Alliance ont également mis au point une « Quantum Doom Clock » indiquant mars 2028 comme première période possible où une machine serait capable de contourner les protections existantes.
Cette horloge suit la vitesse à laquelle les ordinateurs quantiques progressent en mesurant leurs qubits, les unités de base de la puissance de calcul quantique. Les chercheurs étudient la croissance passée, identifient les machines les plus puissantes et utilisent ces informations pour estimer quand les ordinateurs pourraient atteindre les quelque 856 000 qubits physiques que leur modèle considère comme nécessaires pour contourner la sécurité actuelle des cryptomonnaies.
Cette date ne constitue pas une prédiction d’une attaque inévitable. D’autres chercheurs estiment que le danger est plus susceptible de se concrétiser au cours des années 2030. Néanmoins, préparer l’ensemble d’un réseau de cryptomonnaies à une nouvelle technologie de sécurité n’est pas aussi simple que de mettre à jour un mot de passe.
Neuf organisations recherchent des normes de sécurité communes
La Quantum Alliance regroupe des contributeurs issus de Quantus, American Fortress, Intmax, Keystone, Midnight Foundation, Postquant Labs, Abelian, The Vault et Hacken. Plutôt que de créer une nouvelle blockchain, le groupe entend établir des normes accessibles au public permettant de déterminer si les réseaux existants sont préparés à faire face à des attaques quantiques. Ses travaux couvrent quatre domaines, notamment la migration des fonds existants vers une cryptographie plus sûre, l’évaluation des technologies de protection de la vie privée, la protection des portefeuilles et la garantie de la compatibilité des outils de sécurité entre différentes blockchains. Christopher Smith, fondateur et PDG de Quantus, a expliqué cette ambition. « À l’avenir, la “cryptographie post-quantique” s’appellera tout simplement “cryptographie” et tout le reste finira au musée », a fait remarquer M. Smith. Le groupe s’inspire de l’Internet Engineering Task Force, au sein de laquelle les propositions techniques sont élaborées de manière ouverte plutôt que dictées par une seule entreprise.
Le problème le plus épineux pourrait bien être le Bitcoin que personne ne peut déplacer
Même si le Bitcoin adopte une cryptographie plus robuste, certaines cryptomonnaies pourraient rester exposées. Les fonds détenus dans des portefeuilles oubliés, des comptes perdus ou des adresses dont les propriétaires ne procèdent jamais à la mise à jour posent un problème épineux. Personne ne peut simplement ordonner à tous les détenteurs de bitcoins de transférer leur argent. Et le problème dépasse le cadre du bitcoin. Les systèmes de stablecoins, les ponts entre blockchains et d’autres infrastructures de cryptomonnaies s’appuient également sur des protections cryptographiques que les futurs ordinateurs quantiques pourraient contourner.
L’Alliance vise à publier des tests communs et des lignes directrices de migration plutôt que d’imposer la manière dont chaque réseau doit réagir. Pour l’instant, le cauchemar quantique du secteur reste théorique. La question la plus épineuse est de savoir si des millions de bitcoins pourront être protégés avant que cela ne change.
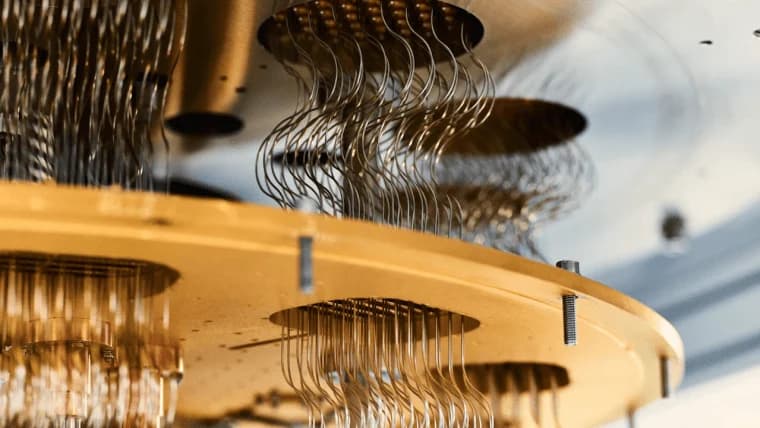
Google a annoncé une avancée majeure dans le domaine de l'informatique quantique, en présentant une technique qui réduit les erreurs d'un facteur 40 et pourrait contribuer à rendre les ordinateurs quantiques puissants plus pratiques. Cette avancée intervient alors que les…
Lire: Google vante une avancée « magique » en quantique, menace « Q-Day » Bitcoin

Cet article a été traduit de l'anglais à l'aide de l'IA. La version originale en anglais fait foi ; les traductions automatiques peuvent contenir des inexactitudes, en particulier dans la terminologie juridique et réglementaire.